
Alerta de seguridad de WEEX: SMS Spoofing

 Prefiérenos en Google
A medida que los smartphones se vuelven cada vez más centrales tanto para el uso profesional como personal, también se han convertido en un objetivo principal para los ciberdelincuentes. Entre las diversas amenazas, el phishing por SMS —o smishing— ha surgido como un riesgo particularmente engañoso debido a la ubicuidad de los mensajes de texto. Este método a menudo implica el SMS spoofing, donde los atacantes disfrazan su identidad para engañar a los usuarios y que compartan información confidencial o hagan clic en enlaces maliciosos.
¿Qué es el SMS spoofing?
El SMS spoofing es una forma de engaño cibernético donde los atacantes manipulan el número de teléfono o la identificación del remitente para que los mensajes parezcan provenir de un contacto o institución de confianza, como un banco, un amigo o una agencia gubernamental. Cuando llegan estos mensajes falsificados, los smartphones a menudo los agrupan en hilos de conversación existentes basados en los detalles del remitente falsificado, lo que aumenta la ilusión de legitimidad. Los estafadores explotan este disfraz para persuadir a las víctimas de que compartan información confidencial, hagan clic en enlaces maliciosos, descarguen software dañino o autoricen transacciones fraudulentas, lo que finalmente conduce a pérdidas financieras o robo de identidad.
Cómo funciona el SMS spoofing
- Identidad de remitente falsa: Los atacantes disfrazan el número o nombre del remitente para imitar entidades de confianza —como Bitget, agencias gubernamentales o contactos personales— haciendo que el mensaje parezca altamente creíble.
- Intención disfrazada: Estos mensajes a menudo están diseñados como alertas de seguridad urgentes, notificaciones sensibles al tiempo o actualizaciones críticas para provocar una acción rápida y reducir la precaución.
- Enfoque dirigido: Muchas estafas imitan comunicaciones oficiales de plataformas específicas —como exchanges de criptomonedas— para crear confusión y aumentar la probabilidad de engañar al usuario.
Escenarios comunes
- Ataques de phishing: Engañan a los usuarios para que hagan clic en enlaces fraudulentos que los dirigen a sitios web falsos diseñados para robar credenciales de inicio de sesión.
- Estafas de suplantación de identidad: Se hacen pasar por amigos, instituciones oficiales o atención al cliente para solicitar dinero o información confidencial de manera fraudulenta.
- Distribución de malware: Utilizan enlaces o archivos adjuntos disfrazados en SMS para entregar software malicioso y comprometer el dispositivo del usuario.
Principio subyacente
En esencia, el SMS spoofing se basa en el engaño y la manipulación psicológica. Al suplantar fuentes de confianza, los atacantes explotan las tendencias humanas naturales, a menudo empleando tácticas de ingeniería social para provocar respuestas emocionales y eludir el juicio racional. Las estrategias clave incluyen:
- Explotación de la confianza: Hacerse pasar por entidades legítimas (por ejemplo, soporte de Bitget, amigos o figuras conocidas) para aprovechar la confianza inherente que las personas depositan en nombres familiares y la privacidad percibida de los SMS.
- Relevancia contextual: Elaborar mensajes que se alineen con el contexto del mundo real del usuario —como alertas de retiro falsas o avisos de seguridad— para reducir la sospecha y mejorar la credibilidad.
- Manipulación emocional: Usar la urgencia, el miedo o la curiosidad (por ejemplo, “¡Actúe ahora!” o “Se detectó un inicio de sesión sospechoso”) para activar acciones impulsivas como hacer clic en enlaces o compartir códigos de verificación.
Mecanismos técnicos
Suplantación de ID de remitente: Los atacantes utilizan herramientas o scripts especializados para falsificar el número de origen o el nombre del remitente que se muestra en el dispositivo del usuario.
- Abuso de VoIP: Utilizar servicios de Voz sobre Protocolo de Internet (VoIP) para establecer ID de remitente arbitrarios, permitiendo que mensajes falsificados —por ejemplo, imitando el número oficial de Bitget— aparezcan dentro de hilos de mensajes existentes.
- Explotación de pasarelas SMS: Alquilar, secuestrar o conspirar con proveedores de pasarelas SMS sin escrúpulos para enviar mensajes fraudulentos masivos que imitan fuentes legítimas.
Cómo asegurar su cuenta de WEEX
Habilite múltiples métodos de 2FA
La 2fa-4606">autenticación de dos factores (2FA) añade una capa crítica de protección a la cuenta al requerir dos formas separadas de verificación de identidad. Combinar métodos como correo electrónico, SMS, Google Authenticator o llaves de seguridad físicas mejora significativamente la seguridad y la resiliencia de la cuenta.
Establezca un código anti-phishing
Una vez habilitado, todos los correos electrónicos y SMS oficiales de WEEX (excluyendo los códigos de verificación) incluirán su código personalizado. Los mensajes sin este código deben tratarse como sospechosos.
Habilite la confirmación de dirección de retiro
Para mitigar riesgos como el secuestro de tráfico o la manipulación de direcciones durante los retiros, recuerde siempre habilitar la confirmación de dirección de retiro antes de que se procese la transacción.
Practique una buena higiene de cuenta
- Instale software antivirus confiable y descargue aplicaciones solo de fuentes oficiales.
- Evite hacer clic en enlaces enviados a través de SMS o correos electrónicos no solicitados.
- Utilice un dispositivo dedicado para cuentas sensibles cuando sea posible.
- Evite concentrar activos críticos —como su correo electrónico, tarjeta SIM y Google Authenticator— en un solo dispositivo para minimizar el riesgo en caso de pérdida o compromiso. Diversificar sus medidas de seguridad reduce el daño potencial de ataques dirigidos.
Conclusión
La tecnología puede construir defensas sólidas en el campo de la ciberseguridad, pero su conciencia y alerta siguen siendo la protección definitiva. Los estafadores a menudo confían en crear confusión y urgencia para engañar a las personas; mantenerse informado le ayuda a reconocer estas trampas y responder sabiamente. Si bien las plataformas ofrecen marcos de seguridad multicapa, su propia comprensión de los riesgos es la herramienta más poderosa. Cada conocimiento que adquiere sobre las estafas se convierte en un escudo adicional para sus activos.
El conocimiento trae poder; la acción trae protección. Estamos comprometidos a proporcionar continuamente recursos antifraude actualizados y alertas de riesgo para mantenerlo informado. Cada vez que verifica un detalle o toma una decisión cautelosa, ayuda a bloquear a los estafadores. Trabajemos juntos para hacer de la seguridad nuestra base común.
Lecturas adicionales
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

MSCI excluye a Strategy (MSTR): ¿la venta de acciones de los índices presionará al Bitcoin?

DTCC llevará valores tokenizados a Solana: ¿aumentará la demanda de SOL en 2027?

Jensen Huang renuncia como CEO de NVIDIA: ¿qué sigue para las acciones de NVDA?

Lanzamiento número 100 de Electron de Rocket Lab: ventana de 14/11, detalles de la misión y perspectivas de la acción RKLB

¿Qué es Proyecto Faro? El plan de stablecoin bancaria con US$270 millones de financiamiento

La oferta de stablecoins cayó US$14.200 millones en 30 días: qué implica para Bitcoin

Hackeo a Binance: la ruta de lavado de US$6.300 millones y el avance de la recuperación

¿Se eliminará Strategy (MSTR) del índice MSCI? ¿Qué pasa después de 30/11
Ranking de exchanges de criptomonedas para principiantes con interfaces simples

Cierre de Suiet Wallet: qué deben hacer los holders de SUI antes del 14 de noviembre

Comparación de tasas de staking de ETH: WEEX, Binance, OKX, Bybit y más

La billetera GRAM de Telegram alcanza 700K registros: ¿están realmente activos los usuarios?

Desbloqueo del token ALLO: 160M tokens alcanzan el cliff del primer año de Allora

NYSE elige Avalanche para la liquidación: qué significa para AVAX

Bitcoin tras un IPC más alto de lo esperado: por qué las probabilidades de una suba de tasas en diciembre llegaron a 85%

Resultados de CoreWeave del T3: por qué $3.660 M en ingresos aun así dejaron una pérdida de $709M

WEEX P2P ahora admite ILS, BHD, OMR y QAR: cómo comprar criptomonedas con monedas locales

¿Qué es GRAM? El precio rebota tras caer por debajo de $1: datos de la billetera de Telegram y qué está confirmado

¿Por qué sigue pendiente mi retiro de criptomonedas de WEEX?

¿Qué exchanges de futuros tienen las comisiones de trading más bajas? Qué comparar

Staking de USDC en WEEX: cómo hacer staking de USDC, tasas y reglas

¿Puedo recuperar las criptomonedas enviadas a WEEX por la red blockchain equivocada?

¿Por qué mi depósito en WEEX está confirmado, pero no se acreditó?

NYSE elige Avalanche para acciones tokenizadas: ¿se beneficiará AVAX?
Precio de PROJECT CORTEX (XTX): por qué una suba de 15,8M% y una capitalización de mercado de $6.000 M son difíciles de confiar
Caída del precio de USOE: ¿por qué cayó United States Oil Exchange más de 90% en una semana?

Noticias sobre compensación y liquidación de Avalanche vinculadas a NYSE: por qué sube AVAX y qué no demuestra

Plataformas de copy trading con rendimiento verificado: detectá las falsificaciones

Los 10 principales exchanges de derivados cripto del mundo por interés abierto
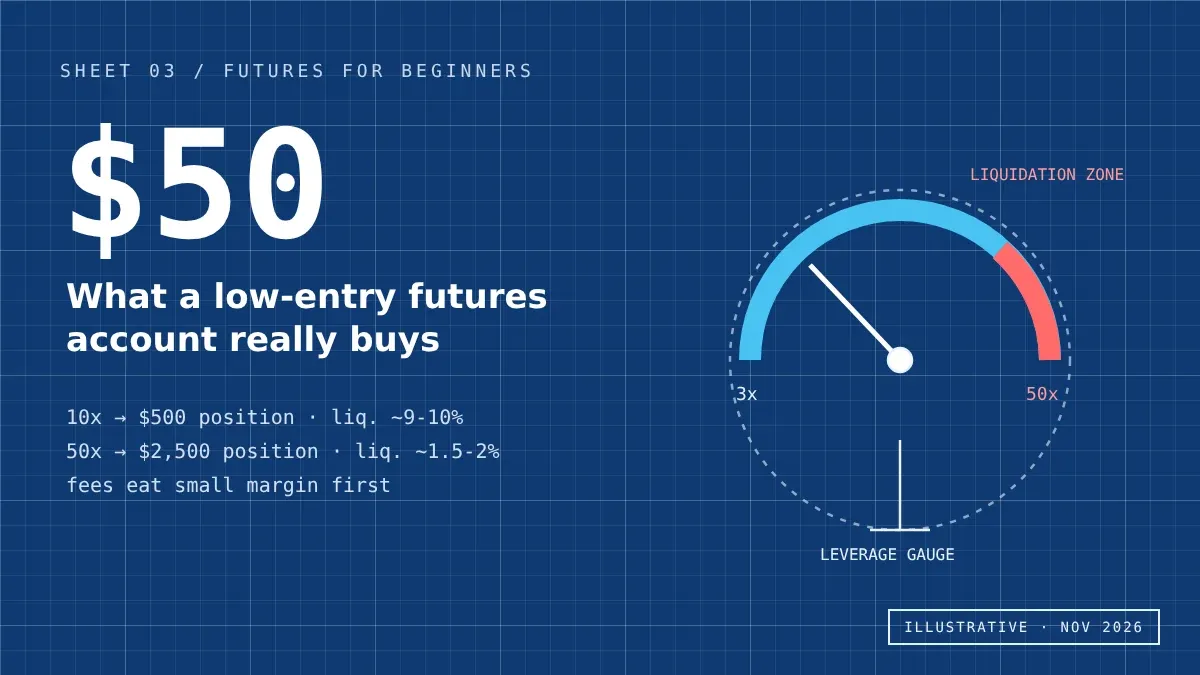
Plataformas de futuros para principiantes con bajo capital inicial: qué se puede hacer realmente con $50
MSCI excluye a Strategy (MSTR): ¿la venta de acciones de los índices presionará al Bitcoin?
DTCC llevará valores tokenizados a Solana: ¿aumentará la demanda de SOL en 2027?
Jensen Huang renuncia como CEO de NVIDIA: ¿qué sigue para las acciones de NVDA?
Lanzamiento número 100 de Electron de Rocket Lab: ventana de 14/11, detalles de la misión y perspectivas de la acción RKLB
¿Qué es Proyecto Faro? El plan de stablecoin bancaria con US$270 millones de financiamiento
La oferta de stablecoins cayó US$14.200 millones en 30 días: qué implica para Bitcoin


