
Alerte de sécurité WEEX – Usurpation par SMS

 Notez-nous sur Google
Les smartphones occupent une place de plus en plus centrale dans nos vies professionnelle et personnelle, et sont devenus une cible privilégiée pour les cybercriminels. Parmi les différentes menaces, l'hameçonnage par SMS, ou smishing, est apparu comme un risque particulièrement trompeur en raison de l'omniprésence des messages texte. Cette méthode implique souvent l’usurpation par SMS, où les pirates dissimulent leur identité afin d'inciter les utilisateurs à partager des informations sensibles ou à cliquer sur des liens malveillants.
Qu'est-ce que l’usurpation par SMS ?
L’usurpation par SMS est une forme de cyberfraude dans laquelle les pirates manipulent le numéro de téléphone ou l'ID de l'expéditeur afin de faire croire que les messages proviennent d'un contact ou d'une institution de confiance, comme une banque, un ami ou un organisme gouvernemental. Lorsque ces messages frauduleux arrivent, les smartphones les regroupent souvent dans des fils de conversation existants en fonction des informations falsifiées concernant l'expéditeur, renforçant ainsi l'illusion de légitimité. Les escrocs exploitent cette combine pour persuader leurs victimes de partager des informations sensibles, de cliquer sur des liens malveillants, de télécharger des logiciels nuisibles ou d'autoriser des transactions frauduleuses, ce qui entraîne finalement des pertes financières ou des usurpations d'identité.
Comment fonctionne l’usurpation par SMS ?
- Fausse identité de l'expéditeur : les pirates masquent le numéro ou le nom de l'expéditeur afin d'imiter des entités de confiance, telles que Bitget, des agences gouvernementales ou des contacts personnels, ce qui rend le message très crédible.
- Intention dissimulée : ces messages sont souvent conçus comme des alertes de sécurité urgentes, des notifications sensibles au facteur temps ou des mises à jour critiques afin de provoquer une action rapide et de réduire la prudence.
- Approche ciblée : de nombreuses arnaques imitent les communications officielles de plateformes spécifiques, telles que les plateformes d'échange de cryptomonnaie, afin de semer la confusion et d'augmenter la probabilité de tromper les utilisateurs.
Scénarios courants
- Attaques par hameçonnage : inciter les utilisateurs à cliquer sur des liens frauduleux qui les redirigent vers de faux sites web conçus pour voler leurs identifiants de connexion.
- Arnaques par usurpation d'identité : se faire passer pour des amis, des institutions officielles ou l’assistance clientèle afin de demander frauduleusement de l'argent ou des informations sensibles.
- Diffusion de logiciels malveillants : utiliser des liens ou des pièces jointes dissimulés dans des SMS pour diffuser des logiciels malveillants et compromettre l'appareil de l'utilisateur.
Principe fondamental
Fondamentalement, l'usurpation d'identité par SMS repose sur la tromperie et la manipulation psychologique. En se faisant passer pour des sources fiables, les pirates exploitent les tendances naturelles des êtres humains, recourant souvent à des tactiques de piratage psychologique (social engineering) pour provoquer des réactions émotionnelles et contourner le jugement rationnel. Les stratégies clés comprennent :
- Exploitation de la confiance : se faire passer pour des entités légitimes (par exemple, le service d'assistance de Bitget, des amis ou des personnalités connues) afin d'exploiter la confiance inhérente que les gens accordent aux noms familiers et à la confidentialité perçue des SMS.
- Pertinence contextuelle : rédiger des messages qui correspondent au contexte réel de l'utilisateur, tels que de fausses alertes de retrait ou des avis de sécurité, afin de réduire la méfiance et de renforcer la crédibilité.
- Manipulation émotionnelle : utiliser l'urgence, la peur ou la curiosité (par exemple, « Faites vite ! » ou « Connexion suspecte détectée ») pour déclencher des actions impulsives telles que cliquer sur des liens ou partager des codes de vérification.
Mécanismes techniques
Usurpation de l’ID de l'expéditeur : les pirates utilisent des outils ou des scripts spécialisés pour falsifier le numéro d'origine ou le nom de l'expéditeur affiché sur l'appareil de l'utilisateur.
- Utilisation frauduleuse du VoIP : utilisation de services de protocole voix sur IP (VoIP) pour créer des ID d'expéditeur arbitraires, permettant ainsi l'apparition de messages frauduleux (imitant par exemple le numéro officiel de Bitget) dans les fils de discussion existants.
- Exploitation de passerelles SMS : louer, détourner ou conspirer avec des fournisseurs de passerelles SMS peu scrupuleux afin d'envoyer des messages frauduleux en masse qui imitent des sources légitimes.
Comment sécuriser votre compte WEEX
Activez plusieurs méthodes d'authentification à deux facteurs (2FA)
L'authentification à deux facteurs (2FA) ajoute un niveau de protection supplémentaire au compte en exigeant deux formes distinctes de vérification d'identité. La combinaison de méthodes telles que l'adresse email, les SMS, Google Authenticator ou les clés de sécurité matérielles améliore considérablement la sécurité et la résilience du compte.
Définissez un code anti-hameçonnage
Une fois cette option activée, tous les emails et SMS officiels de WEEX (à l'exception des codes de vérification) incluront votre code personnalisé. Les messages ne comportant pas ce code doivent être considérés comme suspects.
Activez la confirmation de l’adresse de retrait
Pour atténuer les risques tels que le détournement de trafic ou la falsification d’adresse lors des retraits, n’oubliez pas d’activer la confirmation de l’adresse de retrait avant que la transaction ne soit traitée.
Adoptez de bonnes pratiques de gestion de compte
- Installez un logiciel antivirus fiable et ne téléchargez que des applications provenant de sources officielles.
- Évitez de cliquer sur des liens envoyés par SMS ou email non sollicités.
- Utilisez un appareil dédié pour les comptes sensibles lorsque cela est possible.
- Évitez de concentrer vos actifs critiques (tels que votre adresse email, votre carte SIM et Google Authenticator) sur un seul appareil afin de minimiser les risques en cas de perte ou de compromission. La diversification de vos mesures de sécurité réduit les dommages potentiels causés par des attaques ciblées.
Conclusion
La technologie peut constituer une défense solide dans le domaine de la cybersécurité, mais votre vigilance et votre attention demeurent la protection ultime. Les escrocs comptent souvent sur la confusion et l'urgence pour tromper les gens. En vous tenant informé, vous serez mieux à même de reconnaître ces pièges et d'y répondre de manière judicieuse. Bien que les plateformes offrent des cadres de sécurité à plusieurs niveaux, votre propre compréhension des risques reste l'outil le plus puissant. Chaque information que vous acquérez sur les arnaques devient un bouclier supplémentaire pour vos actifs.
La connaissance apporte le pouvoir ; l'action apporte la protection. Nous nous engageons à fournir en permanence des ressources actualisées en matière de lutte contre la fraude et des alertes de risque afin de vous tenir informé. Chaque fois que vous vérifiez une information ou faites un choix prudent, vous contribuez à parer les escrocs. Travaillons ensemble pour faire de la sécurité notre fondement commun.
Ressources complémentaires
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer

MSCI retire Strategy (MSTR) : les ventes liées aux indices exerceront-elles une pression sur le Bitcoin ?

DTCC apporte les titres tokenisés à Solana : la demande de SOL va-t-elle augmenter en 2027 ?

Jensen Huang démissionne de son poste de PDG de NVIDIA : quel avenir pour l’action NVDA ?

100e lancement d’Electron par Rocket Lab : fenêtre du 14/11, détails de la mission et perspectives de l’action RKLB

Qu’est-ce que le projet Faro ? Décryptage du projet de stablecoin bancaire à 270 millions de dollars

L’offre de stablecoins recule de 14,2 Md$ en 30 jours : quelles conséquences pour le Bitcoin ?

Piratage de Binance : la piste de blanchiment de 6,3 Md$ et l’état des récupérations

Strategy (MSTR) va-t-elle être exclue de l’indice MSCI ? Que se passera-t-il après 30/11
Classement des plateformes d’échange de cryptomonnaies faciles pour débutants, à interface simple

Arrêt du portefeuille Suiet : ce que les détenteurs de SUI doivent faire avant le 14 novembre

Comparatif des taux de staking ETH : WEEX, Binance, OKX, Bybit et plus encore

Le portefeuille GRAM de Telegram atteint 700K inscriptions : les utilisateurs sont-ils vraiment actifs ?

Déblocage du token ALLO : 160M tokens libérés au cliff de première année d’Allora

La NYSE choisit Avalanche pour le règlement : ce que cela signifie pour AVAX

Bitcoin après un IPC supérieur aux attentes : pourquoi les probabilités d’une hausse des taux en décembre ont atteint 85 %

Résultats du T3 de CoreWeave : pourquoi un chiffre d’affaires de 3,66 Md $ n’empêche toujours pas une perte de 709 M $ ?

WEEX P2P prend désormais en charge ILS, BHD, OMR et QAR : comment acheter des cryptos avec des monnaies locales

Qu’est-ce que GRAM ? Son cours rebondit après être passé sous 1 $ : données du portefeuille Telegram et faits confirmés

Pourquoi mon retrait de cryptomonnaies sur WEEX est-il toujours en attente ?

Quelles plateformes de contrats à terme ont les frais de trading les plus bas ? Quels critères comparer ?

Staking d’USDC sur WEEX : comment staker des USDC, taux et règles

Puis-je récupérer des cryptomonnaies envoyées sur WEEX via le mauvais réseau blockchain ?

Pourquoi mon dépôt WEEX est-il confirmé, mais pas crédité ?

Le NYSE choisit Avalanche pour les actions tokenisées : l’AVAX va-t-il en profiter ?
Cours de PROJECT CORTEX (XTX) : pourquoi un gain de 15,8M % et une capitalisation boursière de 6 Md $ sont difficiles à croire
Chute du cours de l’USOE : pourquoi le cours de United States Oil Exchange a-t-il baissé de plus de 90 % en une semaine ?

Actualités sur le règlement d’Avalanche lié au NYSE : pourquoi AVAX monte et ce que cela ne prouve pas

Plateformes de copy trading aux performances vérifiées : repérer les faux profils

Top 10 des plateformes mondiales d’échange de dérivés crypto, classées par intérêt ouvert
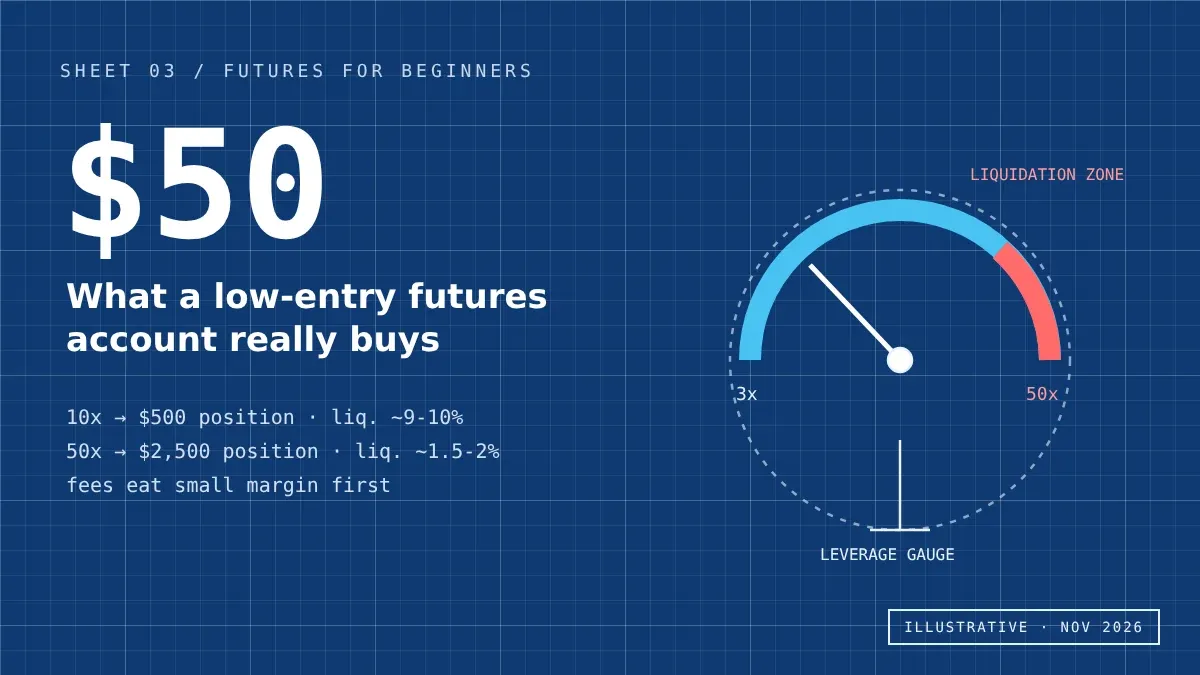
Plateformes de trading de futures pour débutants avec faible mise de départ : ce que 50 $ permet vraiment d'acheter
MSCI retire Strategy (MSTR) : les ventes liées aux indices exerceront-elles une pression sur le Bitcoin ?
DTCC apporte les titres tokenisés à Solana : la demande de SOL va-t-elle augmenter en 2027 ?
Jensen Huang démissionne de son poste de PDG de NVIDIA : quel avenir pour l’action NVDA ?
100e lancement d’Electron par Rocket Lab : fenêtre du 14/11, détails de la mission et perspectives de l’action RKLB
Qu’est-ce que le projet Faro ? Décryptage du projet de stablecoin bancaire à 270 millions de dollars
L’offre de stablecoins recule de 14,2 Md$ en 30 jours : quelles conséquences pour le Bitcoin ?
Contenu
Cryptos populaires
Derniers articles


