
Предупреждение системы безопасности WEEX – SMS-спуфинг

 Оценить в Google
Поскольку смартфоны становятся все более востребованными как в профессиональном, так и в личном использовании, они также стали излюбленной целью киберпреступников. Среди различных угроз фишинг, осуществляемый через SMS (также известный как смишинг), оказался особенно эффективным из-за повсеместной распространённости текстовых сообщений. Этот метод часто подразумевает SMS-спуфинг, когда злоумышленники маскируют свою личность, чтобы обманным путем заставить пользователей поделиться конфиденциальной информацией или перейти по вредоносным ссылкам.
Что такое SMS-спуфинг?
Подмена SMS-сообщений — это форма киберобмана, при которой злоумышленники манипулируют номером телефона или идентификатором отправителя, чтобы сообщения выглядели так, будто они исходят от доверенного лица или учреждения, например банка, друга или государственного учреждения. Когда приходят эти поддельные сообщения, смартфоны часто группируют их в существующие темы разговоров на основе поддельных данных отправителя, что усиливает иллюзию легитимности. Мошенники используют эту маскировку, чтобы убедить жертв поделиться конфиденциальной информацией, перейти по вредоносным ссылкам, скачать вредоносное программное обеспечение или авторизовать мошеннические транзакции, что в конечном итоге приводит к финансовым потерям или краже личных данных.
Как работает SMS-спуфинг
- Поддельная личность отправителя: Злоумышленники маскируют номер или имя отправителя, имитируя доверенные организации, например, Bitget, правительственные учреждения или личные контакты, что придает сообщению высокую достоверность.
- Замаскированное намерение: Эти сообщения часто имеют вид срочных предупреждений о безопасности, срочных уведомлений или критических обновлений, побуждающих к быстрым действиям и снижающих осторожность.
- Целевой подход: Многие мошеннические схемы имитируют официальные сообщения определенных платформ (например, криптовалютных бирж), чтобы создать путаницу и повысить вероятность обмана пользователей.
Распространенные сценарии
- Фишинговые атаки: Обманом заставляют пользователей нажимать на мошеннические ссылки, которые перенаправляют их на поддельные веб-сайты, предназначенные для кражи учетных данных.
- Мошенничество с выдачей себя за другое лицо: Выдавая себя за друзей, официальные учреждения или службу поддержки, мошенники с целью обмана запрашивают деньги или конфиденциальную информацию.
- Распространение вредоносного ПО: Используют замаскированные ссылки или вложения в SMS-сообщениях для доставки вредоносного программного обеспечения и компрометации устройства пользователя.
Основной принцип
В основе SMS-спуфинга лежат обман и психологическая манипуляция. Выдавая себя за надежные источники, злоумышленники используют естественные человеческие склонности, часто используя тактику социальной инженерии, чтобы спровоцировать эмоциональную реакцию и обойти рациональное суждение. Ключевые стратегии включают в себя:
- Эксплуатация доверия: Выдавая себя за законных представителей (например, службу поддержки Bitget, друзей или известных лиц), злоумышленники эксплуатируют доверие, которое люди испытывают к знакомым именам и считают, что сообщения через SMS являются конфиденциальными.
- Контекстная релевантность: Создание сообщений, соответствующих реальному контексту пользователя (например, поддельных оповещений о выводе средств или уведомлений о безопасности), чтобы снизить подозрения и повысить доверие.
- Эмоциональная манипуляция: Использование срочности, страха или любопытства (например, «Действуйте сейчас!» или «Обнаружен подозрительный вход в систему») с целью спровоцировать импульсивные действия, такие как переход по ссылкам или предоставление кодов верификации.
Технические механизмы
Подмена идентификатора отправителя: Злоумышленники используют специализированные инструменты или скрипты для фальсификации исходного номера или имени отправителя, отображаемых на устройстве пользователя.
- Злоупотребление VoIP: Использование служб передачи голоса по интернет-протоколу (VoIP) для установки произвольных идентификаторов отправителя, что позволяет поддельным сообщениям (например, имитирующим официальный номер Bitget) появляться в существующих потоках сообщений.
- Эксплуатация SMS-шлюза: Аренда, перехват или сговор с недобросовестными поставщиками SMS-шлюзов для рассылки массовых мошеннических сообщений, имитирующих законные источники.
Как защитить свой аккаунт WEEX
Включите несколько методов двухфакторной аутентификации
Двухфакторная аутентификация (2FA) добавляет критически важный уровень защиты аккаунта, требуя две отдельные формы верификации. Сочетание таких методов, как эл. почта, SMS, Google Authenticator или аппаратные ключи безопасности, значительно повышает безопасность и устойчивость аккаунта.
Установить антифишинговый код
После включения все официальные адреса эл. почты и SMS от WEEX (за исключением кодов верификации) будут содержать ваш персональный код. Сообщения без этого кода следует рассматривать как подозрительные.
Включите подтверждение адреса для вывода
Чтобы снизить такие риски, как перехват трафика или подмена адреса во время вывода, всегда помните о необходимости включать подтверждение адреса для вывода до обработки транзакции.
Соблюдайте надлежащую гигиену бухгалтерского учета
- Установите надежное антивирусное программное обеспечение и скачивайте приложения только из официальных источников.
- Избегайте перехода по ссылкам, отправленным по незапрошенным SMS или эл. почте.
- По возможности используйте отдельное устройство для конфиденциальных аккаунтов.
- Избегайте концентрации критически важных активов, таких как эл. почта, SIM-карта и Google Authenticator, на одном устройстве, чтобы свести к минимуму риск в случае их потери или взлома. Диверсификация мер безопасности снижает потенциальный ущерб от целевых атак.
Заключение
Технологии могут создать мощную защиту в области кибербезопасности, однако ваша осведомлённость и бдительность остаются вашей главной защитой. Мошенники часто создают запутанность и ощущение срочности, чтобы обмануть людей; информированность помогает распознать эти ловушки и правильно отреагировать. Хотя платформы предлагают многоуровневые структуры безопасности, ваше собственное понимание рисков является самым мощным инструментом. Каждое знание о мошенничестве становится дополнительным щитом для ваших активов.
Знание приносит силу; действие приносит защиту. Мы стремимся постоянно предоставлять обновленные ресурсы по борьбе с мошенничеством и оповещения о рисках, чтобы держать вас в курсе. Каждый раз, когда вы проверяете данные или делаете осознанный выбор, вы помогаете защититься от мошенников. Давайте работать вместе, чтобы сделать безопасность нашей общей основой.
Дополнительное чтение
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

MSCI исключает Strategy (MSTR): усилят ли продажи индексных фондов давление на Биткоин?

DTCC подключает токенизированные ценные бумаги к Солане: вырастет ли спрос на SOL в 2027 году?

Дженсен Хуанг уходит с поста CEO NVIDIA: что теперь будет с акциями NVDA?

100-й запуск Electron компании Rocket Lab: окно 14.11, детали миссии и перспективы акций RKLB

Что такое проект «Фаро»: план банков по запуску стейблкоина с финансированием $270 млн

Предложение стейблкоинов за 30 дней сократилось на $14,2 млрд: что это значит для биткоина

Взлом Binance: след отмывания $6,3 млрд и ход возмещения средств

Исключат ли Strategy (MSTR) из индекса MSCI? Что произойдет после 30.11
Рейтинг криптобирж для новичков с простым интерфейсом

Закрытие кошелька Суиет: что держателям SUI нужно сделать до 14 ноября

Сравнение ставок стейкинга ETH: WEEX, Binance, OKX, Bybit и другие

Кошелек GRAM в Телеграме привлек 700 тыс. регистраций: действительно ли пользователи активны?

Разблокировка токенов ALLO: 160млн токенов разблокированы после годового клиффа Аллоры

NYSE выбрала Аваланч для расчетов: что это значит для AVAX

Биткоин после неожиданно высокого ИПЦ: почему вероятность повышения ставки ФРС в декабре достигла 85%

Отчет CoreWeave за III квартал: почему выручка 3,66 млрд$ все равно обернулась убытком 709 млн$

WEEX P2P теперь поддерживает ILS, BHD, OMR и QAR: как покупать криптовалюту за местную валюту

Что такое GRAM? Цена отскочила после падения ниже 1$: данные кошельков Telegram и подтверждённые факты

Почему вывод криптовалюты с WEEX всё ещё обрабатывается?

На каких фьючерсных биржах самые низкие торговые комиссии? Что сравнивать

Стейкинг USDC на WEEX: как застейкать USDC, ставки и правила

Можно ли вернуть криптовалюту, отправленную на WEEX через неправильную блокчейн-сеть?

Почему депозит WEEX подтвержден, но не зачислен?

NYSE выбирает Аваланч для токенизированных акций: выиграет ли AVAX?
Цена ПРОЕКТ КОРТЕКС (XTX): почему рост на 15,8млн% и капитализация 6 млрд $ вызывают сомнения
Падение цены USOE: почему Биржа нефти США упала на более 90% за неделю?

Новости о расчетах на связанном с NYSE проекте Аваланч: почему растет AVAX и чего это не доказывает

Платформы для копитрейдинга с подтвержденными результатами: как выявить подделку

Топ-10 мировых бирж криптодеривативов по открытому интересу
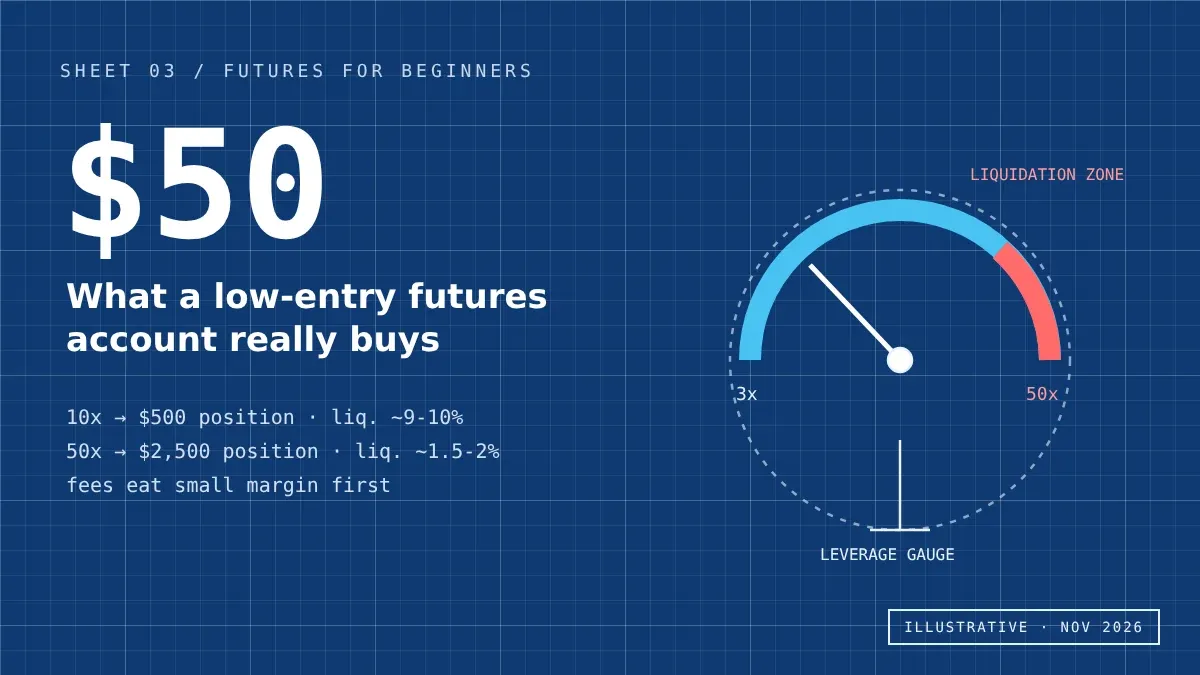
Фьючерсные биржи для новичков с низким порогом входа: что на самом деле можно получить за 50 $
MSCI исключает Strategy (MSTR): усилят ли продажи индексных фондов давление на Биткоин?
DTCC подключает токенизированные ценные бумаги к Солане: вырастет ли спрос на SOL в 2027 году?
Дженсен Хуанг уходит с поста CEO NVIDIA: что теперь будет с акциями NVDA?
100-й запуск Electron компании Rocket Lab: окно 14.11, детали миссии и перспективы акций RKLB
Что такое проект «Фаро»: план банков по запуску стейблкоина с финансированием $270 млн
Предложение стейблкоинов за 30 дней сократилось на $14,2 млрд: что это значит для биткоина


