
Попередження про безпеку WEEX — шахрайство зі схваленням

 Оцінити в Google
Що таке «шахрайство зі схваленням»?
Шахрайства зі схваленням — одні з найпоширеніших і найбільш зловмисних загроз у просторі Web3, від яких страждає незліченне число користувачів.
У Web3, коли ви взаємодієте зі смартконтрактом, вам часто потрібно надати дозволи, підписавши операцію. Звичайні приклади:
- надання dApp доступу до ваших токенів.
- надання контракту дозволу на переказ ваших NFT.
- виконання, здавалося б, нешкідливих дій, як-от вхід у систему або підтвердження права власності.
Зловмисні шахрайства зі схваленням використовують ці дії, змушуючи користувачів обманом надавати зловмисним контрактам дозвіл на переказ своїх активів.
Основні характеристики
- Шахраї, які видають себе за офіційні dApp, аірдропи або NFT-проєкти, обманом змушують користувачів надати небезпечні дозволи. Вони спонукають користувачів натиснути кнопку «Схвалити», яка фактично дозволяє здійснювати зловмисні дії, як-от доступ до токенів або NFT.
- Шахраї крадуть кошти без переказу: ви нічого не надсилали, а просто натиснули кнопку «Підтвердити». Але після отримання дозволу зловмисники можуть переказати ваші активи в будь-який час без додаткових дій з вашого боку.
- Дозволи часто є необмеженими: більшість зловмисних контрактів вимагають максимально можливі дозволи, що надають їм постійний і необмежений доступ до ваших токенів або NFT.
- Контракт є пасивним: шахрайські контракти не крадуть кошти активно. Вони повністю покладаються на те, що користувачі добровільно підписують дозволи, що допомагає їм уникнути звичайних попереджень про безпеку.
- Оманливі запити на підпис: запити на схвалення гаманця часто є надто технічно ускладненими або навпаки спрощеними, щоб вам було незрозуміло, що саме ви підписуєте. Багато користувачів вважають, що це нешкідливий дозвіл, і підтверджують його, не усвідомлюючи ризику.
Типові сценарії
- Підробні вебсайти аірдропів або мінтингу NFT рекламують «обмежені аірдропи» або «безкоштовний мінтинг». Коли користувач натискає кнопку, надходить запит на схвалення доступу до токена або NFT. Після схвалення шахраї можуть вивести ваші активи в будь-який час.
- Підроблені децентралізовані платформи або платформи обміну: ви підключаєте свій гаманець до підробленої децентралізованої біржі для обміну токенів. Замість виконувати угоду сайт обманом змушує вас надати доступ до токенів. Після цього шахраї крадуть ваші кошти.
- Підробні платформи стейкінгу або ігор. Вам пропонують «вносити токени на стейкінг» або «почати грати» на оманливій платформі DeFi або GameFi. Сайт вимагає надання доступу до ваших токенів або NFT, але вся платформа є фальшивою.
- Зламані інтерфейси офіційних проєктів: зловмисники зламують надійні вебсайти або викрадають записи DNS, щоб замінити офіційні контракти на зловмисні. Користувачі вважають, що вони використовують справжній dApp, але насправді вони надають зловмисні дозволи.
- Несправжня служба підтримки або підроблена документація: несправжній агент служби підтримки надсилає посилання, стверджуючи, що воно допоможе «вирішити проблему». На цій сторінці вас просять схвалити контракт, який насправді призначений для викрадення ваших активів.
Принцип роботи
Основна ідея зловмисних схвалень проста:
вони використовують необізнаність користувачів щодо ончейн-дозволів. Вводячи вас в оману, щоб ви надали дозволи, шахраї отримують контроль над вашими активами і крадуть їх без вашого відома.
Технічний процес
Типова зловмисна схема схвалення складається з таких етапів:
- Шахрай розгортає зловмисний контракт (який сам не ініціює перекази).
- Користувача обманом спонукають ініціювати схвалення (для доступу до токенів).
- Після того, як користувач це робить, активи тимчасово залишаються в гаманці.
- Шахраї використовують функції для переказу коштів на свій гаманець.
- Оскільки користувач схвалив операцію, її вважають дійсною і не блокують.
Передові практики для захисту
Стежте за цими червоними прапорцями, щоб уникнути зловмисних схвалень:
- dApp не має реальної функціональності — він лише запитує схвалення.
- dApp вимагає доступу до цінних активів, як-от ETH, стейблкоїни або NFT.
- схвалення не має ліміту витрат.
- у спливному вікні підпису відображаються високоризикові дії.
- вебсайт виглядає непрофесійно або імітує відомий проєкт.
- не переходьте за випадковими посиланнями або не схвалюйте запити з неперевірених джерел, як-от особисті повідомлення в Telegram або відповіді у Twitter.
Висновок
Якщо ви не розумієте, що ви збираєтесь підписати, не робіть цього. Якщо це не угода, добре подумайте, перш ніж схвалювати дію.
Повсякденним користувачам слід особливо обережно ставитись до схвалення дозволів смартконтрактів. Подбайте про свою безпеку: розглядайте кожен дозвіл як потенційний переказ коштів. Завжди уважно перевіряйте кожен дозвіл перед підписанням.
Додаткові ресурси
Цей контент надано лише для загальних інформаційних цілей і не є фінансовою, інвестиційною, юридичною чи податковою консультацією. Події, нагороди, онлайн-акцій або пов’язану інформацію, згадана тут, не слід розглядати як рекомендацію, прохання чи запрошення до купівлі, продажу, торгівлі чи інших операцій з криптоактивами. Криптоактиви є дуже волатильними та можуть призвести до збитків. Доступність послуг, продуктів WEEX та пов’язаних із ними подій може відрізнятися залежно від регіону. Ви несете відповідальність за забезпечення відповідності вашої участі чинному місцевому законодавству та нормативним актам.
Вам також може сподобатися
Злам Binance: що підтверджено, що оскаржується і що користувачам робити зараз

Безпека гарячих гаманців: уроки інциденту з Binance

Шахрайство після злому Binance: як розпізнати фальшиві пропозиції компенсації та повернення коштів

Виведення коштів із Binance призупинено: що користувачам варто перевірити просто зараз

Ціна HYPE злетіла після того, як ICE підтримала trade[XYZ] на Hyperliquid: що підтверджено, а що ні

Фінансові результати GOOGL за Q3: чому акції Alphabet впали попри зростання Cloud на 103%

Чи легітимний XTruth Oil (XTO)? Перевірка контракту, перебої з виплатами та ризики ліквідності

Фонд дивідендів США (USDF): оголошення на 30.10 і дата 31.10 — що перевірити, перш ніж вірити будь-якому з тверджень

Фонд дивідендів США (USDF): чи пов’язаний він із планом Трампа щодо дивідендів?

Національний трастовий банк Ripple: хто насправді виграє від схвалення OCC
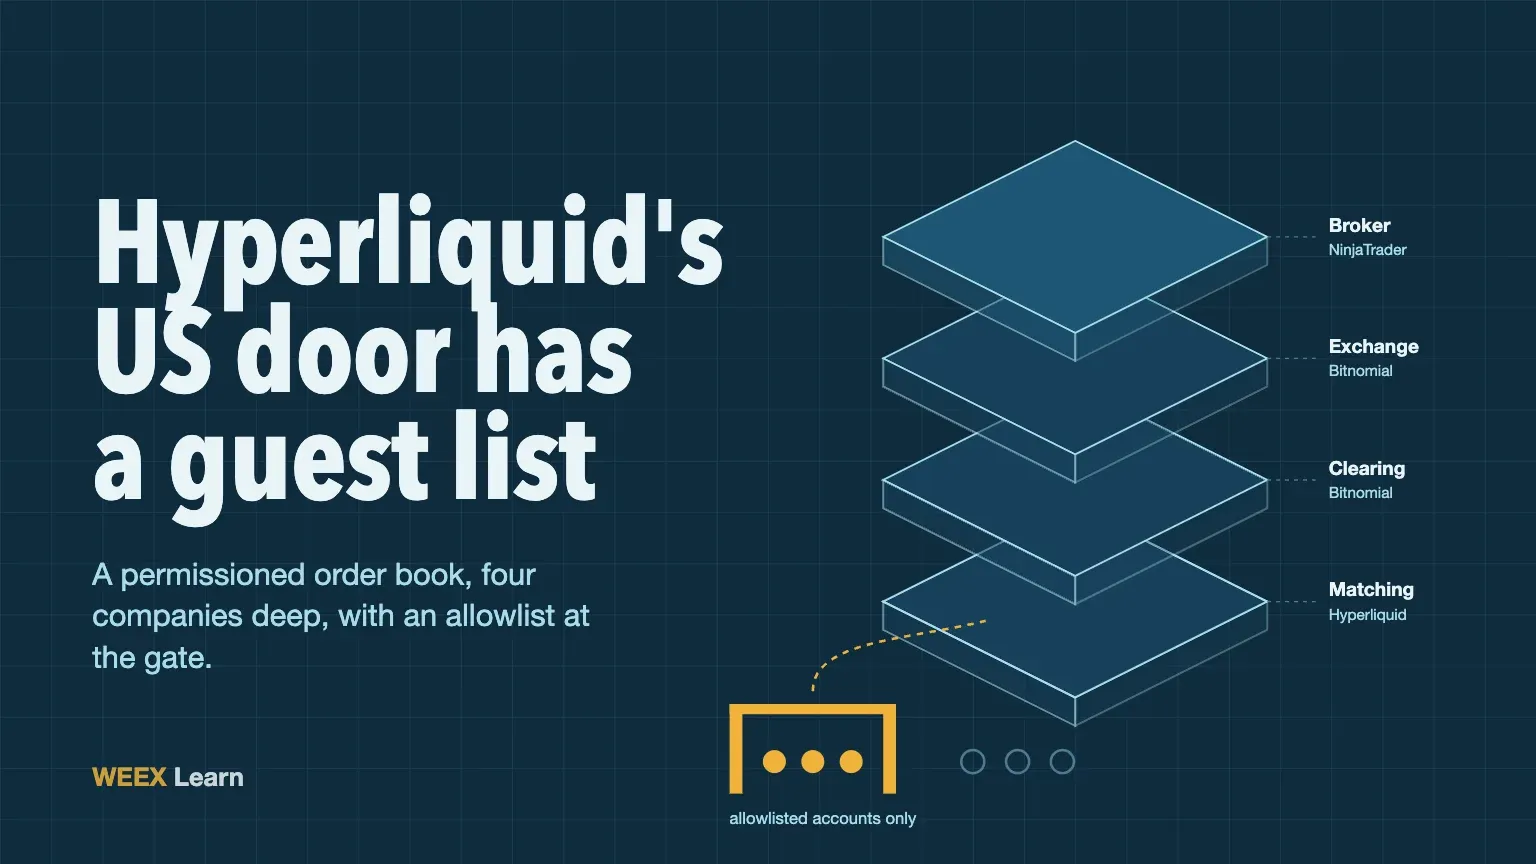
Вихід Hyperliquid на ринок США: що насправді створює план Payward, материнської компанії Kraken

Як емітенти стейблкоїнів заробляють? Бізнес, що стоїть за токеном номіналом 1 $

Robinhood RLUSD: що означає партнерство Ripple для XRP і реєстру XRP Ledger
Чому зросли акції Unitree: підвищення рейтингу JPMorgan, терміни розвитку фізичного ШІ та що інвесторам варто перевірити

Прибутки SKHY за Q3: стрибок прибутку SK Hynix на 632% — це історія про ціни

Акції AVGO та META: про що свідчить тиждень фінансування ШІ на 88 млрд $

BTC бореться за 80 тис. $ перед ФРС: чому ринок не позбувся кредитного плеча

XRP після банківської хартії OCC для Ріпл: що змінює схвалення банку

Ціна золота знову вище 4000 $: ФРС, ризик Ірану та наступне випробування

Підвищення рейтингу TSLA Barclays: що передбачає цільова ціна 450 $

Відсоткова ставка за USDT у 2026 році: поточний APR і калькулятор доходу
Регулювання криптовалют на Тайвані у 2027 році: що варто знати інвесторам

Що означає угода Kalshi–S&P Dow Jones? Контракти на події проти інвестування в індекс

Токенізовані акції: що перевірити перед торгівлею

Акції CLS після звіту за III квартал: дохід зріс на 83%, прогноз на 2027 рік і що варто перевірити інвесторам
Які дії на WEEX зменшують відсотки Auto Earn? Перевірено 9 дій

Виведення коштів із гаманців через криптобот Bloom: що сталося і що мають перевірити користувачі

Як користуватися WEEX Bubbles: практичний посібник із криптобульбашок і ринкових трендів

Акції TSLA після презентації літаючого родстера: що показали результати за III квартал, що відомо про розмови щодо злиття зі SpaceX і що кажуть аналітики

Акції SK Hynix перед звітом за III квартал: повідомлення про спеціальні дивіденди, HBM4 і на що інвестори хочуть звернути увагу 28.10
Злам Binance: що підтверджено, що оскаржується і що користувачам робити зараз
Безпека гарячих гаманців: уроки інциденту з Binance
Шахрайство після злому Binance: як розпізнати фальшиві пропозиції компенсації та повернення коштів
Виведення коштів із Binance призупинено: що користувачам варто перевірити просто зараз
Ціна HYPE злетіла після того, як ICE підтримала trade[XYZ] на Hyperliquid: що підтверджено, а що ні
Фінансові результати GOOGL за Q3: чому акції Alphabet впали попри зростання Cloud на 103%


