
تنبيه أمني من WEEX – انتحال الرسائل النصية القصيرة (SMS Spoofing)

 فضّلنا على Google
مع تزايد أهمية الهواتف الذكية للاستخدام المهني والشخصي، فقد أصبحت أيضًا هدفًا رئيسيًا لمجرمي الإنترنت. من بين التهديدات المختلفة، برز التصيد الاحتيالي عبر الرسائل النصية – المعروف أيضًا باسم "smishing" – كخطر مخادع نظرًا لانتشار الرسائل النصية. تتضمن هذه الطريقة غالبًا الانتحال عبر الرسائل النصية القصيرة، حيث يقوم المهاجمون بإخفاء هويتهم لخداع المستخدمين ودفعهم إلى مشاركة معلومات حساسة أو النقر على روابط ضارة.
ما هو الانتحال عبر الرسائل النصية القصيرة؟
الانتحال عبر الرسائل النصية القصيرة هو أحد أشكال الخداع الإلكتروني حيث يتلاعب المهاجمون برقم هاتف المرسل أو معرفه لجعل الرسائل تبدو كما لو كانت صادرة من جهة اتصال موثوقة أو من مؤسسة ما — مثل المصرف أو صديق أو وكالة حكومية. عندما تصل هذه الرسائل المنتحلة، غالبًا ما تقوم الهواتف الذكية بتجميعها في سلاسل محادثات موجودة استنادًا إلى تفاصيل المرسل المنتحلة، ما يعزز وهم الشرعية. يستغل المحتالون هذا التمويه لإقناع الضحايا بمشاركة معلومات حساسة، أو النقر على روابط ضارة، أو تنزيل برامج ضارة، أو الموافقة على معاملات احتيالية، ما يؤدي في النهاية إلى خسارة مالية أو سرقة الهوية.
كيف يعمل الانتحال عبر الرسائل النصية القصيرة
- هوية المرسل المزيفة: يُخفي المهاجمون رقم المرسل أو اسمه بغرض تقليد الجهات الموثوقة - مثل Bitget أو الوكالات الحكومية أو جهات الاتصال الشخصية - ما يجعل الرسالة تبدو ذات مصداقية عالية.
- النية المخفية: غالبًا ما يتم تصميم هذه الرسائل على هيئة تنبيهات أمنية عاجلة، أو إشعارات حساسة للوقت، أو تحديثات مهمة لتحفيز اتخاذ إجراءات سريعة وتقليل إجراءات توخي الحذر.
- النهج المستهدف: تحاكي العديد من عمليات الاحتيال الاتصالات الرسمية من منصات محددة - مثل منصات العملات المشفرة - لإثارة الارتباك وزيادة احتمالية خداع المستخدم.
السيناريوهات الشائعة
- هجمات التصيد الاحتيالي: خداع المستخدمين للنقر على روابط احتيالية تؤدي بهم إلى مواقع إلكترونية مزيفة مصممة لسرقة بيانات اعتماد تسجيل الدخول.
- عمليات الاحتيال عن طريق انتحال الشخصية: انتحال صفة الأصدقاء أو المؤسسات الرسمية أو خدمة العملاء لطلب الأموال أو المعلومات الحساسة بطريقة احتيالية.
- انتشار البرامج الضارة: استخدام روابط أو مرفقات مموهة في الرسائل النصية القصيرة لنقل برامج ضارة واختراق جهاز المستخدم.
المبدأ الأساسي
يعتمد انتحال الرسائل النصية القصيرة في صميمه على الخداع والتلاعب النفسي. من خلال انتحال صفة المصادر الموثوقة، يستغل المهاجمون النزعة البشرية الطبيعية، وغالبًا ما يستخدمون تكتيكات الهندسة الاجتماعية لإثارة الاستجابات العاطفية وتفادي الحكم العقلاني. وتشمل الاستراتيجيات الرئيسية ما يلي:
- استغلال الثقة: التظاهر بأنهم كيانات شرعية (مثل دعم Bitget أو الأصدقاء أو الشخصيات المعروفة) لاستغلال الثقة المتأصلة التي يضعها الأشخاص في الأسماء المألوفة والخصوصية المتصورة للرسائل النصية القصيرة.
- الصلة السياقية: صياغة رسائل تتوافق مع سياق المستخدم في العالم الحقيقي - مثل تنبيهات السحب المزيفة أو إشعارات الأمان - لتقليل الشكوك وتعزيز المصداقية.
- التلاعب العاطفي: استخدام أسلوب الاستعجال أو الخوف أو الفضول (على سبيل المثال، "تصرف الآن!" أو "تم اكتشاف عملية تسجيل دخول مشبوه") لتحفيز التصرف بتهور مثل النقر على الروابط أو مشاركة رموز التحقق.
الآليات الفنية
انتحال هوية المرسل: يستخدم المهاجمون أدوات أو نصوصًا متخصصة لتزييف الرقم الأصلي أو اسم المرسل المعروض على جهاز المستخدم.
- إساءة استخدام VoIP: استخدام خدمات تقنية نقل الصوت عبر بروتوكول الإنترنت (VoIP) لتعيين معرفات مرسل عشوائية، ما يتيح ظهور الرسائل المزيفة - على سبيل المثال، محاكاة الرقم الرسمي لـ Bitget - ضمن سلاسل الرسائل الموجودة.
- استغلال بوابة الرسائل النصية القصيرة: استئجار أو اختطاف أو التآمر مع مقدمي بوابات الرسائل النصية القصيرة عديمي الضمير لإرسال رسائل احتيالية بكميات كبيرة تحاكي المصادر المشروعة.
كيفية تأمين حسابك على WEEX
تمكين طرق المصادقة الثنائية المتعددة
تضيف المصادقة الثنائية (2FA) طبقة مهمة من حماية الحساب من خلال طلب نموذجين منفصلين للتحقق من الهوية. يؤدي الجمع بين طرق مثل البريد الإلكتروني، والرسائل النصية القصيرة، وGoogle Authenticator، أو مفاتيح الأمان للأجهزة إلى تعزيز الأمان ومرونة الحساب بشكل كبير.
تعيين رمز مكافحة التصيد الاحتيالي
بمجرد التمكين، ستتضمن جميع رسائل البريد الإلكتروني والرسائل النصية القصيرة الرسمية من WEEX (باستثناء رموز التحقق) رمزك المخصص. ينبغي التعامل مع الرسائل التي لا تحتوي على هذا الرمز باعتبارها مشبوهة.
تمكين تأكيد عنوان عملية السحب
لتخفيف المخاطر مثل الاستيلاء على حركة الزيارات أو التلاعب بالعناوين أثناء عمليات السحب، تذكر دائمًا تمكين تأكيد عنوان عملية السحب قبل معالجة المعاملة.
ممارسة عادات محاسبية سليمة
- قم بتثبيت برنامج مكافحة الفيروسات موثوق وتنزيل التطبيقات من المصادر الرسمية فقط.
- تجنب النقر على الروابط التي تُرسل عبر الرسائل النصية القصيرة أو رسائل البريد الإلكتروني غير المرغوب فيها.
- استخدم جهازًا مخصصًا للحسابات الحساسة عندما يكون ذلك ممكنًا.
- تجنب تركيز الأصول المهمة - مثل البريد الإلكتروني الخاص بك، وبطاقة SIM، وGoogle Authenticator - على جهاز واحد لتقليل المخاطر في حالة الفقد أو التعرض للخطر. يؤدي تنويع إجراءاتك الأمنية إلى تقليل الأضرار المحتملة الناجمة عن الهجمات المستهدفة.
الخلاصة
يمكن للتكنولوجيا أن تبني دفاعات قوية في مجال الأمن السيبراني، لكن وعيك ويقظتك يظلان الحماية النهائية. غالبًا ما يعتمد المحتالون على خلق حالة من الارتباك والإلحاح لخداع الأشخاص - ويساعدك البقاء على اطلاع على هذه الأمور في التعرف على هذه الفخاخ والاستجابة لها بحكمة. على الرغم من أن المنصات توفر أطر عمل أمنية متعددة الطبقات، فإن فهمك للمخاطر يبقى الأداة الأكثر قوة. فكل معلومة تكتسبها حول عمليات الاحتيال تصبح بمثابة درع إضافي لأصولك.
إن المعرفة تجلب القوة، والعمل يجلب الحماية. نحن ملتزمون بتقديم موارد مكافحة الاحتيال المحدثة باستمرار وتنبيهات المخاطر لإبقائك على اطلاع. في كل مرة تتحقق فيها من تفاصيل معينة أو تتخذ قرارًا حذرًا، فإنك تساعد في منع المحتالين. لنعمل معًا لجعل السلامة أساسنا المشترك.
قراءة المزيد
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً

إزالة MSCI لشركة Strategy (MSTR): هل يضغط بيع المؤشرات على بيتكوين؟

DTCC تُدخل الأوراق المالية المُرمّزة إلى سولانا: هل يرتفع الطلب على SOL في 2027؟

استقالة جينسن هوانغ من منصب الرئيس التنفيذي لإنفيديا: ماذا سيحدث لسهم NVDA بعد ذلك؟

الإطلاق المئة لصاروخ Electron من Rocket Lab: نافذة 14/11، تفاصيل المهمة وتوقعات سهم RKLB

ما هو مشروع فارو؟ شرح خطة عملة مستقرة مصرفية بتمويل 270 مليون دولار

معروض العملات المستقرة ينخفض 14.2 مليار دولار خلال 30 يوماً: ماذا يعني ذلك لبيتكوين؟

اختراق بينانس: مسار غسل أموال بـ6.3 مليارات دولار وتطورات الاسترداد

هل ستُستبعَد Strategy (MSTR) من مؤشر MSCI؟ ماذا يحدث بعد 30/11
ترتيب منصات تداول العملات المشفرة المناسبة للمبتدئين ذات الواجهات البسيطة

إغلاق محفظة Suiet: ما يجب على حاملي SUI فعله قبل 14 نوفمبر

مقارنة معدلات تخزين ETH: WEEX وBinance وOKX وBybit وغيرها

محفظة GRAM في تليغرام تسجل 700K عملية تسجيل: هل المستخدمون نشطون فعلًا؟

تحرير رموز ALLO: وصول 160M رمزًا إلى استحقاق Allora بعد عامها الأول

NYSE تختار أفالانش للتسوية: ماذا يعني ذلك لـ AVAX؟

بيتكوين بعد قراءة مؤشر أسعار المستهلك المرتفعة: لماذا وصلت احتمالات رفع الفائدة في ديسمبر إلى %85

أرباح CoreWeave للربع الثالث: لماذا لم تمنع $3.66B من الإيرادات خسارة $709M؟

يدعم WEEX P2P الآن ILS وBHD وOMR وQAR: كيفية شراء العملات المشفرة بالعملات المحلية

ما هو GRAM؟ ارتداد السعر بعد الهبوط دون $1، وبيانات محفظة تيليجرام وما المؤكد

لماذا لا يزال سحب العملات المشفرة من WEEX قيد الانتظار؟

أي منصات تداول العقود الآجلة لديها أقل رسوم تداول؟ وما الجوانب التي ينبغي مقارنتها؟

ستيكينغ USDC على WEEX: كيفية إجراء ستيكينغ USDC والمعدلات والقواعد

هل يمكنني استرداد العملات المشفرة المُرسلة إلى WEEX عبر شبكة بلوكشين خاطئة؟

لماذا تم تأكيد إيداعي في WEEX لكن لم يُضَف إلى رصيدي؟

بورصة نيويورك تختار أفالانش للأسهم المُرمّزة: هل يستفيد AVAX؟
سعر PROJECT CORTEX (XTX): لماذا يصعب الوثوق بمكسب 15.8M% وقيمة سوقية تبلغ $6B
هبوط سعر USOE: لماذا تراجعت United States Oil Exchange بنسبة أكثر من %90 خلال أسبوع؟

أخبار تسوية أفالانش المرتبطة ببورصة NYSE: لماذا ارتفع AVAX وما الذي لا يثبته ذلك

منصات التداول بالنسخ ذات الأداء الموثّق: كيف تكتشف المزيّفين

أفضل 10 منصات تداول مشتقات العملات المشفرة حول العالم حسب الفائدة المفتوحة
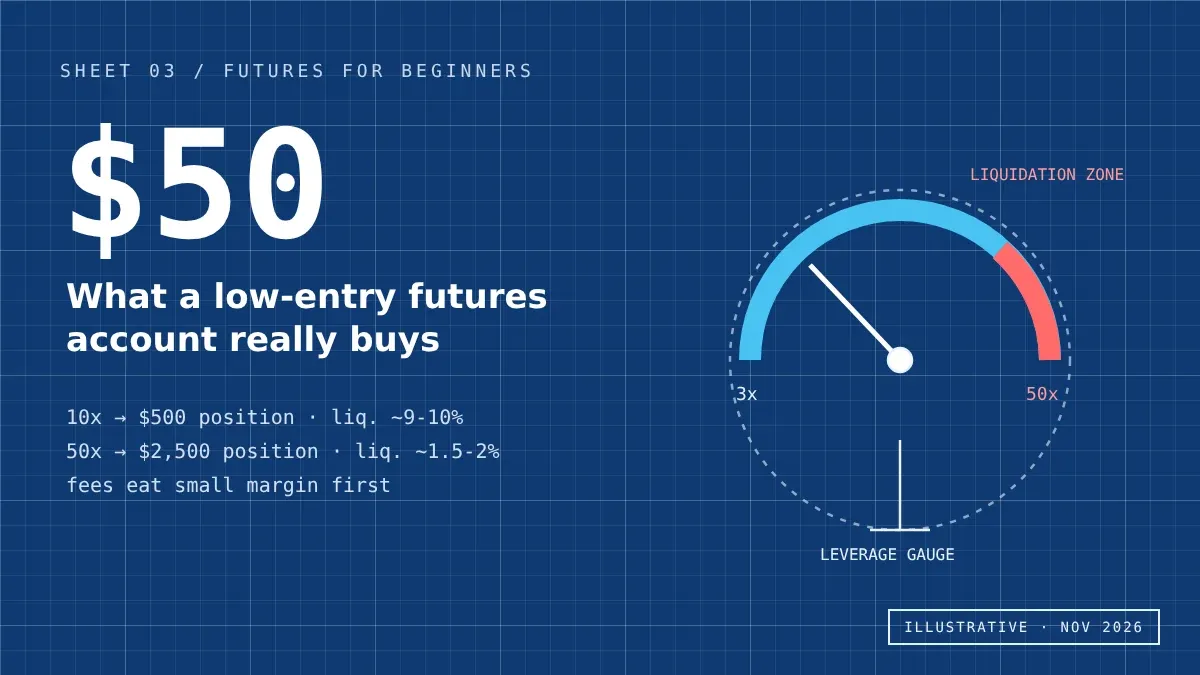
منصات تداول العقود الآجلة للمبتدئين بحد دخول منخفض: ما الذي تشتريه $50 فعليًا
إزالة MSCI لشركة Strategy (MSTR): هل يضغط بيع المؤشرات على بيتكوين؟
DTCC تُدخل الأوراق المالية المُرمّزة إلى سولانا: هل يرتفع الطلب على SOL في 2027؟
استقالة جينسن هوانغ من منصب الرئيس التنفيذي لإنفيديا: ماذا سيحدث لسهم NVDA بعد ذلك؟
الإطلاق المئة لصاروخ Electron من Rocket Lab: نافذة 14/11، تفاصيل المهمة وتوقعات سهم RKLB
ما هو مشروع فارو؟ شرح خطة عملة مستقرة مصرفية بتمويل 270 مليون دولار
معروض العملات المستقرة ينخفض 14.2 مليار دولار خلال 30 يوماً: ماذا يعني ذلك لبيتكوين؟


