
WEEX Təhlükəsizlik Xəbərdarlığı – SMS saxtakarlığı

 Google-da bizi seçin
Smartfonlar həm peşəkar, həm də şəxsi istifadə üçün getdikcə daha mərkəzi hala gəldikcə, onlar həm də kiber cinayətkarlar üçün əsas hədəfə çevriliblər. Müxtəlif təhdidlər arasında, SMS əsaslı fişinq və ya smishing, mətn mesajlarının geniş yayılması səbəbindən xüsusilə aldadıcı bir risk kimi ortaya çıxıb. Bu üsul çox vaxt hücum edənlərin istifadəçiləri həssas məlumatları paylaşmağa və ya zərərli linklərə klikləməyə məcbur etmək üçün öz şəxsiyyətlərini gizlətdikləri SMS saxtakarlığını (spoofing) əhatə edir.
SMS saxtakarlığı nədir?
SMS saxtakarlığı, hücum edənlərin mesajların bank, dost və ya dövlət qurumu kimi etibarlı bir əlaqədən və ya qurumdan gəldiyini göstərmək üçün göndərənin telefon nömrəsini və ya ID-sini manipulyasiya etdiyi bir kiber aldatma formasıdır. Bu saxta mesajlar gəldikdə, smartfonlar çox vaxt onları saxta göndərən detallarına əsaslanaraq mövcud söhbət mövzularında qruplaşdırır və bu da legitimlik illüziyasını gücləndirir. Fırıldaqçılar bu maskadan istifadə edərək qurbanları həssas məlumatları paylaşmağa, zərərli linklərə klikləməyə, zərərli proqramlar yükləməyə və ya saxta əməliyyatları təsdiqləməyə inandırır, nəticədə maliyyə itkisinə və ya şəxsiyyət oğurluğuna səbəb olurlar.
SMS saxtakarlığı necə işləyir
- Saxta göndərən şəxsiyyəti: Hücum edənlər mesajın yüksək dərəcədə etibarlı görünməsi üçün göndərənin nömrəsini və ya adını Bitget, dövlət qurumları və ya şəxsi əlaqələr kimi etibarlı qurumları təqlid etmək üçün gizlədirlər.
- Gizli niyyət: Bu mesajlar çox vaxt təcili hərəkətə keçməyə təşviq etmək və ehtiyatı azaltmaq üçün təcili təhlükəsizlik xəbərdarlıqları, vaxta həssas bildirişlər və ya kritik yeniləmələr kimi hazırlanır.
- Hədəflənmiş yanaşma: Bir çox fırıldaqçılıq, qarışıqlıq yaratmaq və istifadəçinin aldanma ehtimalını artırmaq üçün kriptovalyuta birjaları kimi xüsusi platformaların rəsmi kommunikasiyalarını təqlid edir.
Ümumi ssenarilər
- Fişinq hücumları: İstifadəçiləri giriş məlumatlarını oğurlamaq üçün hazırlanmış saxta veb saytlara yönləndirən fırıldaqçı linklərə klikləməyə məcbur edir.
- Şəxsiyyət oğurluğu fırıldaqları: Pul və ya həssas məlumatları saxta yolla tələb etmək üçün dostlar, rəsmi qurumlar və ya müştəri dəstəyi kimi davranırlar.
- Zərərli proqramların yayılması: İstifadəçinin cihazını pozmaq üçün SMS-də gizli linklərdən və ya əlavələrdən istifadə edərək zərərli proqramlar çatdırırlar.
Əsas prinsip
SMS saxtakarlığı özündə aldatma və psixoloji manipulyasiyaya əsaslanır. Etibarlı mənbələri təqlid edərək, hücum edənlər təbii insan meyllərindən istifadə edirlər və çox vaxt emosional reaksiyaları təhrik etmək və rasional mühakiməni yan keçmək üçün sosial mühəndislik taktikalarından istifadə edirlər. Əsas strategiyalara aşağıdakılar daxildir:
- Etibardan sui-istifadə: İnsanların tanış adlara və SMS-in qavranılan məxfiliyinə bəslədiyi etibardan yararlanmaq üçün qanuni qurumlar (məsələn, Bitget dəstəyi, dostlar və ya tanınmış şəxslər) kimi davranmaq.
- Kontekstual uyğunluq: Şübhəni azaltmaq və etibarlılığı artırmaq üçün saxta çıxarış xəbərdarlıqları və ya təhlükəsizlik bildirişləri kimi istifadəçinin real dünya kontekstinə uyğun mesajlar hazırlamaq.
- Emosional manipulyasiya: Linklərə klikləmək və ya təsdiq kodlarını paylaşmaq kimi impulsiv hərəkətləri tətikləmək üçün təcililik, qorxu və ya maraqdan (məsələn, "İndi hərəkətə keçin!" və ya "Şübhəli giriş aşkar edildi") istifadə etmək.
Texniki mexanizmlər
Göndərən ID-sinin saxtalaşdırılması: Hücum edənlər istifadəçinin cihazında göstərilən orijinal nömrəni və ya göndərən adını saxtalaşdırmaq üçün xüsusi alətlərdən və ya skriptlərdən istifadə edirlər.
- VoIP sui-istifadəsi: İxtiyari göndərən ID-ləri təyin etmək üçün İnternet Protokolu üzərindən Səs (VoIP) xidmətlərindən istifadə edərək, saxta mesajların (məsələn, Bitget-in rəsmi nömrəsini təqlid edərək) mövcud mesaj mövzularında görünməsini təmin etmək.
- SMS şlüzündən sui-istifadə: Qanuni mənbələri təqlid edən kütləvi fırıldaqçı mesajlar göndərmək üçün vicdansız SMS şlüz provayderləri ilə əlbir olmaq və ya onları ələ keçirmək.
WEEX hesabınızı necə qorumaq olar
Çoxsaylı 2FA üsullarını aktivləşdirin
İki faktorlu autentifikasiya (2FA) iki ayrı şəxsiyyət təsdiqi forması tələb edərək hesaba kritik bir qoruma qatı əlavə edir. E-poçt, SMS, Google Authenticator və ya aparat təhlükəsizlik açarları kimi üsulların birləşdirilməsi təhlükəsizliyi və hesabın dayanıqlılığını əhəmiyyətli dərəcədə artırır.
Fişinq əleyhinə kod təyin edin
Aktivləşdirildikdən sonra, WEEX-dən gələn bütün rəsmi e-poçtlar və SMS-lər (təsdiq kodları istisna olmaqla) fərdiləşdirilmiş kodunuzu ehtiva edəcək. Bu kod olmayan mesajlar şübhəli hesab edilməlidir.
Çıxarış ünvanının təsdiqini aktivləşdirin
Çıxarışlar zamanı trafikin ələ keçirilməsi və ya ünvanın dəyişdirilməsi kimi riskləri azaltmaq üçün əməliyyat emal olunmazdan əvvəl çıxarış ünvanının təsdiqini aktivləşdirməyi həmişə unutmayın.
Yaxşı hesab gigiyenasına riayət edin
- Nüfuzlu antivirus proqramı quraşdırın və yalnız rəsmi mənbələrdən tətbiqlər yükləyin.
- İstənməyən SMS və ya e-poçtlar vasitəsilə göndərilən linklərə klikləməkdən çəkinin.
- Mümkün olduqda həssas hesablar üçün xüsusi bir cihazdan istifadə edin.
- İtki və ya kompromis halında riski minimuma endirmək üçün e-poçtunuz, SIM kartınız və Google Authenticator kimi kritik aktivləri tək bir cihazda cəmləşdirməkdən çəkinin. Təhlükəsizlik tədbirlərinizi şaxələndirmək hədəflənmiş hücumlardan potensial zərəri azaldır.
Nəticə
Texnologiya kiber təhlükəsizlik sahəsində güclü müdafiə qura bilər, lakin sizin məlumatlılığınız və sayıqlığınız son müdafiə olaraq qalır. Fırıldaqçılar insanları aldatmaq üçün çox vaxt qarışıqlıq və təcililik yaratmağa güvənirlər; məlumatlı qalmaq bu tələləri tanımağa və müdrik cavab verməyə kömək edir. Platformalar çoxqatlı təhlükəsizlik çərçivələri təklif etsə də, riskləri özünüz başa düşməyiniz ən güclü vasitədir. Fırıldaqçılıq haqqında əldə etdiyiniz hər bir məlumat aktivləriniz üçün əlavə bir qalxana çevrilir.
Bilik güc gətirir; hərəkət isə qorunma. Biz sizi məlumatlandırmaq üçün daim yenilənən fırıldaqçılıq əleyhinə resurslar və risk xəbərdarlıqları təqdim etməyə sadiqik. Hər dəfə bir detalı yoxladıqda və ya ehtiyatlı bir seçim etdikdə, fırıldaqçıların qarşısını almağa kömək edirsiniz. Gəlin təhlükəsizliyi ümumi təməlimiz etmək üçün birlikdə çalışaq.
Əlavə oxu
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

MSCI Strategy-ni (MSTR) indekslərdən çıxarır: indeks satış təzyiqi Bitcoin-ə təsir edəcək?

DTCC tokenləşdirilmiş qiymətli kağızları Solana-ya gətirir: 2027-ci ildə SOL-a tələb artacaq?

Jensen Huang NVIDIA-nın CEO-su vəzifəsindən istefa verir: NVDA səhmlərini bundan sonra nə gözləyir?

Rocket Lab-ın 100-cü Electron buraxılışı: 14.11 pəncərəsi, missiyanın təfərrüatları və RKLB səhmlərinin perspektivi

Faro Layihəsi nədir? Bankların 270 milyon dollarlıq steyblkoin planı

Stabilkoin təklifi 30 günə 14,2 milyard dollar azalıb: Bu, Bitcoin üçün nə deməkdir?

Binance hücumu: 6,3 milyard dollarlıq pul yuma izi və bərpa gedişatı

Strategy (MSTR) MSCI indeksindən çıxarılırmı? 30.11-dən sonra nə baş verir
Yeni başlayanlar üçün sadə interfeysli kriptovalyuta birjalarının reytinqi

Suiet pulqabısının bağlanması: SUI sahibləri 14 noyabrdan əvvəl nə etməlidir

ETH steykinq dərəcələrinin müqayisəsi: WEEX, Binance, OKX, Bybit və digər platformalar

Telegram GRAM pul kisəsi üçün qeydiyyatlar 700K-ə çatdı: İstifadəçilər həqiqətən aktivdir?

ALLO tokenlərinin kilidinin açılması: 160mln token Allora-nın ilk illik cliff mərhələsində açılır

NYSE hesablaşma üçün Avalanche-ı seçdi: Bu, AVAX üçün nə deməkdir?

Yüksək CPI-dən sonra Bitcoin: Dekabrda faiz artımı ehtimalı niyə 85% səviyyəsinə çatdı

CoreWeave Q3 nəticələri: 3,66 mlrd$ gəlirə baxmayaraq niyə yenə 709 mln$ zərər etdi

WEEX P2P artıq ILS, BHD, OMR və QAR-ı dəstəkləyir: yerli valyutalarla kriptovalyutanı necə almaq olar

GRAM nədir? 1$-dən aşağı düşdükdən sonra qiymət bərpa olunur: Telegram pul kisəsi məlumatları və təsdiqlənənlər

WEEX-də kriptovalyuta çıxarışım niyə hələ də gözləmədədir?

Hansı fyuçers birjalarında ticarət komissiyaları ən aşağıdır? Nələri müqayisə etmək lazımdır

WEEX-də USDC staking-i: USDC-ni necə staking etmək, faiz dərəcələri və qaydalar

Səhv blokçeyn şəbəkəsi ilə WEEX-ə göndərilən kriptovalyutanı geri qaytara bilərəm?

WEEX depozitim təsdiqlənib, amma niyə hesaba köçürülməyib?

NYSE tokenləşdirilmiş səhmlər üçün Avalanche-ı seçdi: AVAX bundan faydalanacaq?
PROJECT CORTEX (XTX) qiyməti: 15,8mln% artıma və 6 mlrd $ bazar kapitallaşmasına niyə etibar etmək çətindir
USOE qiymətinin enməsi: United States Oil Exchange bir həftədə niyə 90%-dən çox düşdü?

NYSE ilə əlaqəli Avalanche hesablaşması xəbəri: AVAX niyə yüksəldi və bu nəyi sübut etmir

Təsdiqlənmiş nəticələri olan kopi-treydinq platformaları: saxtaları necə ayırd etməli

Açıq mövqelərin həcminə görə dünya üzrə ən yaxşı 10 kriptovalyuta derivativ birjası
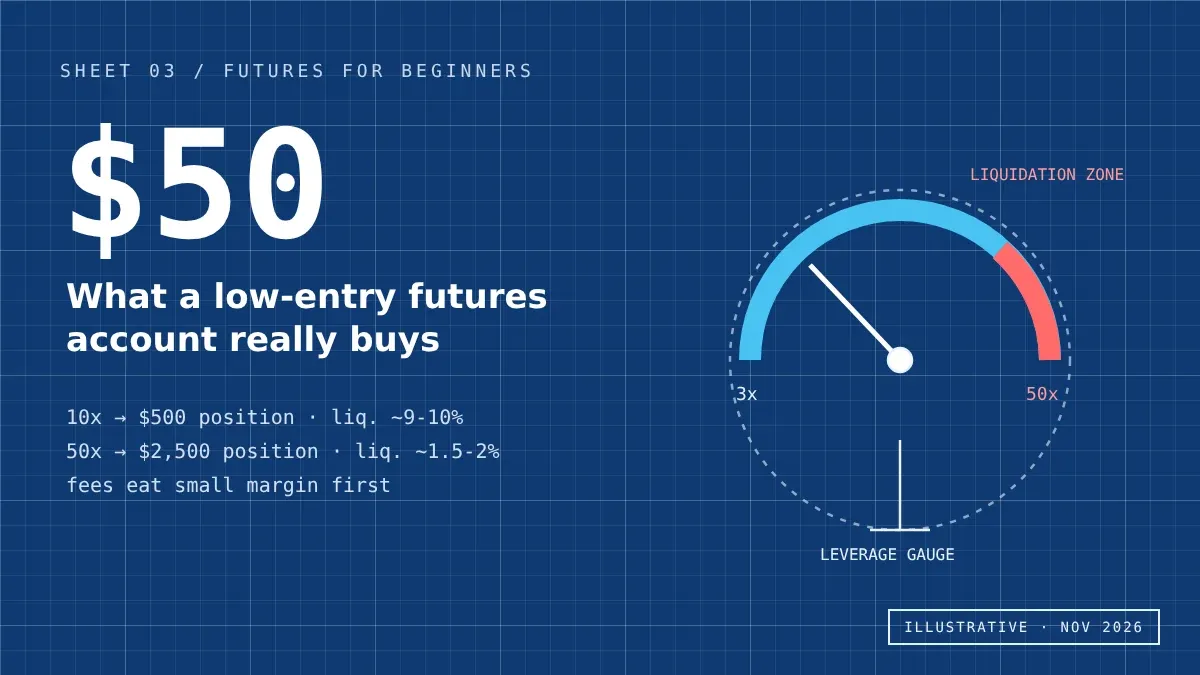
Aşağı giriş tələbləri olan yeni başlayanlar üçün fyuçers birjaları: 50 $ əslində nə qazandırır
MSCI Strategy-ni (MSTR) indekslərdən çıxarır: indeks satış təzyiqi Bitcoin-ə təsir edəcək?
DTCC tokenləşdirilmiş qiymətli kağızları Solana-ya gətirir: 2027-ci ildə SOL-a tələb artacaq?
Jensen Huang NVIDIA-nın CEO-su vəzifəsindən istefa verir: NVDA səhmlərini bundan sonra nə gözləyir?
Rocket Lab-ın 100-cü Electron buraxılışı: 14.11 pəncərəsi, missiyanın təfərrüatları və RKLB səhmlərinin perspektivi
Faro Layihəsi nədir? Bankların 270 milyon dollarlıq steyblkoin planı
Stabilkoin təklifi 30 günə 14,2 milyard dollar azalıb: Bu, Bitcoin üçün nə deməkdir?
Mündəricat
Populyar koinlər
Ən son məqalələr


