
Alerta de seguridad de WEEX: Estafa maliciosa de aprobación

 Califícanos en Google
¿Qué es una Estafa de aprobación maliciosa?
Las Estafas de aprobación maliciosas se encuentran entre las amenazas más extendidas y perjudiciales en el espacio Web3, y afectan a innumerables usuarios.
En la Web3, cuando interactúas con un contrato inteligente, frecuentemente debes conceder permisos firmando una transacción. Algunos de los ejemplos más comunes son:
- Aprobar que una dApp pueda acceder a tus tokens.
- Conceder permiso a un contrato para que transfiera tus NFT.
- Realizar acciones aparentemente inofensivas, como iniciar sesión o verificar la propiedad.
Las estafas de aprobación maliciosas se aprovechan de estas acciones engañando a los usuarios para que concedan permisos a contratos maliciosos que pueden transferir sus activos.
Características principales
- Engañan a los usuarios para que concedan permisos peligrosos. Los estafadores se hacen pasar por dApps, airdrops o proyectos NFT legítimos. Atraen a los usuarios para que hagan clic en un botón “Aprobar”, que en realidad autoriza acciones maliciosas como el acceso a tokens o NFT.
- Luego mueven todos los activos fuera tu cuenta, sin que hayas realizado ninguna transferencia. Tu no has enviado nada, simplemente hiciste clic en “Confirmar”. Pero una vez concedida la autorización, los atacantes pueden transferir tus activos en cualquier momento sin necesidad de que realices ninguna otra acción.
- Las autorizaciones suelen ser ilimitadas. La mayoría de los contratos maliciosos solicitan la máxima autorización posible, lo que les da acceso permanente y sin restricciones a tus tokens o NFT.
- El contrato es pasivo. Los contratos fraudulentos no roban fondos de forma activa. Dependen totalmente de que los usuarios firmen voluntariamente las aprobaciones, lo que les ayuda a eludir las advertencias de seguridad convencionales.
- Solicitudes de firma engañosas: Las solicitudes de aprobación de monederos suelen ser demasiado técnicas o excesivamente simplificadas, lo que dificulta comprender lo que se está firmando. Muchos usuarios asumen que se trata de una autorización inofensiva y la confirman sin darse cuenta del riesgo.
Situaciones más comunes
- Páginas falsas de airdrop o acuñación de NFT. Los sitios promocionan “airdrops limitados” o “acuñaciones gratuitas”. Al hacer clic en el botón, se activa una solicitud para aprobar el acceso a los tokens o NFT. Una vez aprobado, los estafadores pueden transferir todos tus activos en cualquier momento.
- Plataformas DEX o swaps falsos. Conectas tu monedero a un exchange descentralizado falso para hacer swap de tokens. En lugar de ejecutar una operación, el sitio te engaña para que apruebes el acceso a los tokens. Luego, te roban tus fondos.
- Plataformas falsas de staking o juegos. Te piden que “hagas staking de tokens” o “comiences a jugar” en una plataforma DeFi o GameFi engañosa. El sitio solicita la aprobación de tus tokens o NFT, pero toda la plataforma es falsa.
- Interfaces comprometidas de proyectos legítimos. Los atacantes comprometen sitios web de confianza o secuestran registros DNS para sustituir contratos legítimos por otros maliciosos. Los usuarios creen que están usando una dApp legítima, pero en realidad están aprobando permisos perjudiciales.
- Atención al cliente o documentación falsos. Un agente de atención al cliente falso envía un enlace, afirmando que “resolverá un problema”. La página te pide que apruebes un contrato, el cual en realidad está diseñado para robar tus activos.
Cómo funciona
La idea central detrás de las aprobaciones maliciosas es simple:
Aprovechan la falta de conocimiento de los usuarios sobre los permisos en cadena. Al engañarte para que apruebes las autorizaciones, los estafadores obtienen el control de tus activos y los roban sin que te des cuenta.
Proceso técnico
Una estafa aprobación maliciosa típica sigue estos pasos:
- El estafador despliega un contrato malicioso (que no inicia transferencias por sí mismo).
- El usuario es engañado para que lo apruebe (para los tokens).
- Se concede la aprobación: Los activos permanecen temporalmente en el monedero.
- Los estafadores usan funciones para transferir los fondos a su monedero.
- Dado que la transacción ha sido aprobada por el usuario, la misma es considerada válida y no se bloquea.
Mejores prácticas para protegerte
Mantente alerta a estas señales para evitar aprobaciones maliciosas:
- La dApp no tiene ninguna funcionalidad real, solo solicita una aprobación.
- Solicita acceso a activos de alto valor como ETH, stablecoins o NFT.
- La aprobación no tiene límite de gasto.
- La ventana emergente para firmar muestra acciones de alto riesgo.
- El sitio web parece poco profesional o imita un proyecto conocido.
- Evita hacer clic en enlaces aleatorios o aprobar solicitudes de fuentes no verificadas, como mensajes directos de Telegram o respuestas de Twitter.
Conclusión
Si no lo entiendes, no lo firmes. Si no se trata de una operación, piénsalo dos veces antes de aprobarlo.
Los usuarios habituales deben aprobar los permisos de los contratos inteligentes con extrema precaución. Adopta una mentalidad con foco en la seguridad: Trata cada aprobación como una posible transferencia de fondos. Revisa y verifica siempre cada autorización antes de firmarla.
Lecturas recomendadas
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar
El hackeo de Binance explicado: qué está confirmado, qué está en disputa y qué deben hacer ahora los usuarios

Seguridad de los monederos calientes explicada: lecciones del incidente de Binance

Estafas tras el hackeo de Binance: cómo detectar falsas ofertas de reembolso y recuperación

Retiros de Binance pausados: qué deben comprobar los usuarios ahora mismo

El precio de HYPE se dispara tras el respaldo de ICE a trade[XYZ] en Hyperliquid: qué está confirmado y qué no

Resultados del 3T de GOOGL: por qué cayó Alphabet pese al crecimiento de 103% de Google Cloud

¿Es legítimo XTruth Oil (XTO)? Verificación del contrato, interrupciones en los pagos y riesgos de liquidez

Anuncio de United States Dividend Fund (USDF) 30/10 y fecha 31/10: qué verificar antes de creer cualquiera de las dos afirmaciones

Fondo de Dividendos de Estados Unidos (USDF): ¿está relacionado con el plan de dividendos de Trump?

Ripple National Trust Bank: quién se beneficia realmente de la aprobación de la OCC
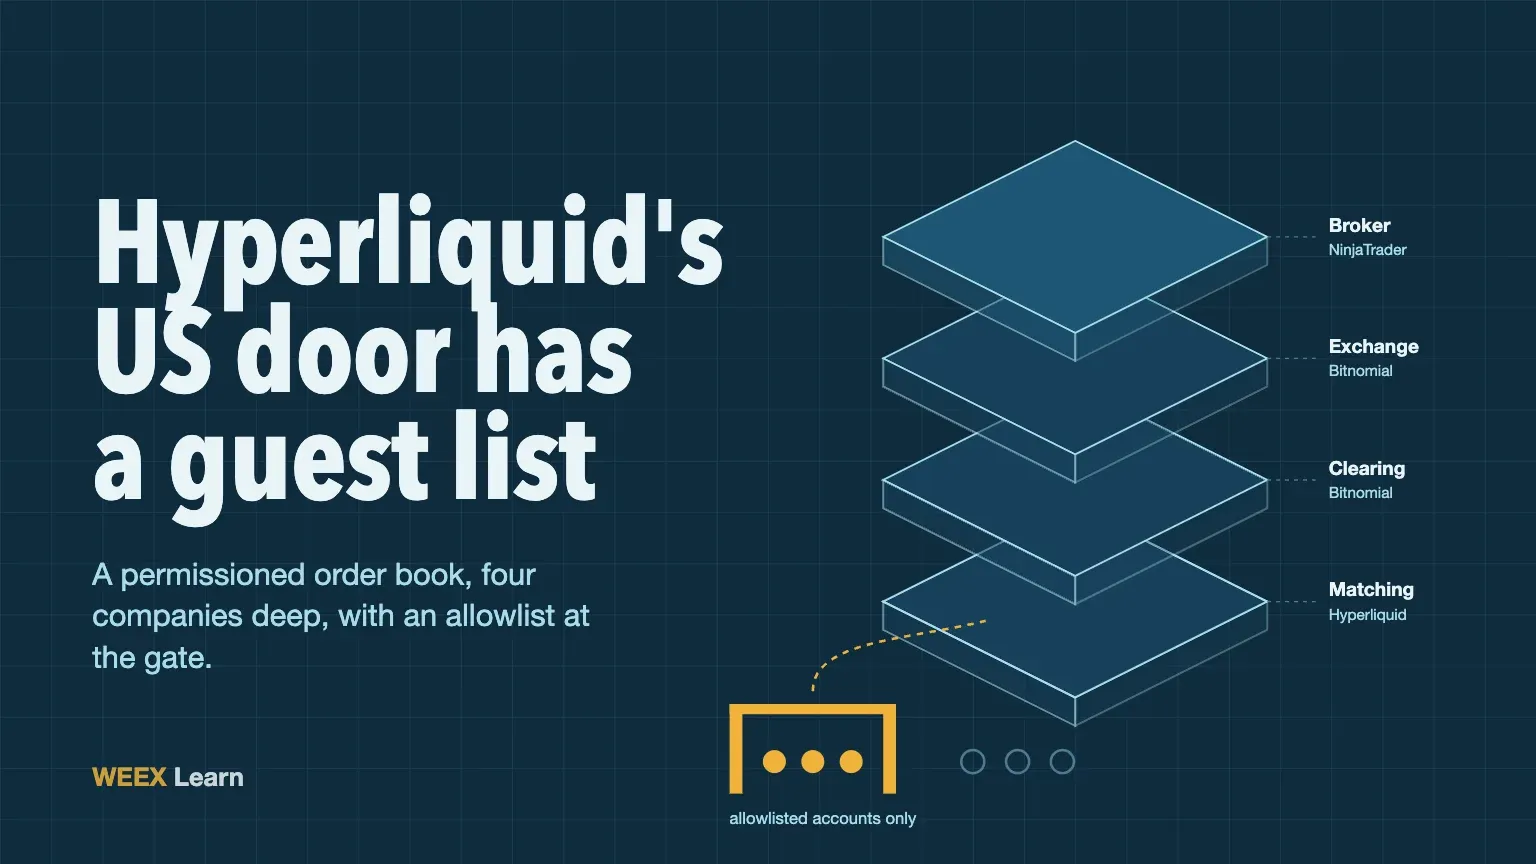
Entrada de Hyperliquid en EE. UU.: qué construye realmente el plan de Payward de Kraken

¿Cómo ganan dinero los emisores de stablecoins? El negocio detrás de un token de 1 $

Robinhood RLUSD: qué significa la alianza de Ripple para XRP y el XRP Ledger
Por qué se dispararon las acciones de Unitree: mejora de JPMorgan, plazos de la IA física y qué deberían comprobar los inversores

Acciones de AVGO y META: qué revela una semana de financiación de IA de 88.000 M $

Resultados del 3T de SKHY: el aumento del beneficio de SK Hynix, del 632%, se debe a los precios

BTC lucha por 80 K $ antes de la Fed: por qué el apalancamiento no se ha eliminado

XRP tras la autorización de la OCC a Ripple: qué cambia con la aprobación bancaria

El precio del oro vuelve a superar 4.000 $: la Fed, el riesgo de Irán y la próxima prueba

Mejora de recomendación de Barclays sobre TSLA: qué presupone el precio objetivo de 450 $

Tipo de interés de USDT en 2026: APR actual y calculadora de ganancias
Regulación cripto en Taiwán en 2027: claves para los inversores

¿Qué implica el acuerdo entre Kalshi y S&P Dow Jones? Contratos de eventos frente a inversión en índices

Acciones tokenizadas: qué son y qué revisar antes de operar

Acciones de CLS tras los resultados del T3: ingresos al alza 83%, perspectivas para 2027 y qué deberían comprobar los inversores
¿Qué movimientos de WEEX reducen tus intereses de Auto Earn? 9 acciones analizadas

Vaciado de wallets del bot cripto Bloom: qué ocurrió y qué deben comprobar los usuarios

Cómo usar WEEX Bubbles: guía práctica sobre las burbujas cripto y las tendencias del mercado

Acciones de TSLA tras la presentación del Roadster volador: qué dicen los resultados del tercer trimestre, los rumores de fusión con SpaceX y los analistas

Acciones de SK Hynix antes de los resultados del 3T: noticias sobre un dividendo especial, HBM4 y qué esperan ver los inversores el 28/10
El hackeo de Binance explicado: qué está confirmado, qué está en disputa y qué deben hacer ahora los usuarios
Seguridad de los monederos calientes explicada: lecciones del incidente de Binance
Estafas tras el hackeo de Binance: cómo detectar falsas ofertas de reembolso y recuperación
Retiros de Binance pausados: qué deben comprobar los usuarios ahora mismo
El precio de HYPE se dispara tras el respaldo de ICE a trade[XYZ] en Hyperliquid: qué está confirmado y qué no
Resultados del 3T de GOOGL: por qué cayó Alphabet pese al crecimiento de 103% de Google Cloud
Contenido
Monedas populares
Artículos recientes


