
Alerta de Segurança WEEX – SMS Spoofing

 Avaliar no Google
À medida que os smartphones se tornam cada vez mais centrais tanto para uso profissional como pessoal, tornaram-se também um alvo principal para cibercriminosos. Entre as várias ameaças, o phishing via SMS — ou smishing — surgiu como um risco particularmente enganador devido à ubiquidade das mensagens de texto. Este método envolve frequentemente o SMS spoofing, onde os atacantes disfarçam a sua identidade para levar os utilizadores a partilhar informações sensíveis ou a clicar em links maliciosos.
O que é o SMS Spoofing?
O SMS spoofing é uma forma de fraude cibernética onde os atacantes manipulam o número de telefone ou ID do remetente para fazer com que as mensagens pareçam originárias de um contacto ou instituição de confiança — como um banco, um amigo ou uma agência governamental. Quando estas mensagens falsificadas chegam, os smartphones agrupam-nas frequentemente em conversas existentes com base nos detalhes do remetente forjado, aumentando a ilusão de legitimidade. Os burlões exploram este disfarce para persuadir as vítimas a partilhar informações sensíveis, clicar em links maliciosos, descarregar software nocivo ou autorizar transações fraudulentas, levando, em última análise, a perdas financeiras ou roubo de identidade.
Como funciona o SMS Spoofing
- Identidade de Remetente Falsa: Os atacantes disfarçam o número ou nome do remetente para imitar entidades de confiança — como agências governamentais ou contactos pessoais — fazendo com que a mensagem pareça altamente credível.
- Intenção Disfarçada: Estas mensagens são frequentemente concebidas como alertas de segurança urgentes, notificações sensíveis ao tempo ou atualizações críticas para provocar uma ação rápida e reduzir a cautela.
- Abordagem Direcionada: Muitos golpes imitam comunicações oficiais de plataformas específicas — como exchanges de criptomoedas — para criar confusão e aumentar a probabilidade de engano do utilizador.
Cenários Comuns
- Ataques de Phishing: Enganam os utilizadores para que cliquem em links fraudulentos que os direcionam para sites falsos concebidos para roubar credenciais de início de sessão.
- Golpes de Impersonificação: Fazem-se passar por amigos, instituições oficiais ou apoio ao cliente para solicitar dinheiro ou informações sensíveis de forma fraudulenta.
- Distribuição de Malware: Utilizam links ou anexos disfarçados em SMS para entregar software malicioso e comprometer o dispositivo do utilizador.
Princípio Subjacente
Na sua essência, o SMS spoofing baseia-se no engano e na manipulação psicológica. Ao fazerem-se passar por fontes de confiança, os atacantes exploram tendências humanas naturais — utilizando frequentemente táticas de engenharia social para provocar respostas emocionais e contornar o julgamento racional. As estratégias principais incluem:
- Exploração da Confiança: Fazer-se passar por entidades legítimas para tirar partido da confiança inerente que as pessoas depositam em nomes familiares e na privacidade percebida do SMS.
- Relevância Contextual: Elaborar mensagens que se alinham com o contexto real do utilizador — como alertas de levantamento falsos ou avisos de segurança — para reduzir a suspeita e aumentar a credibilidade.
- Manipulação Emocional: Usar urgência, medo ou curiosidade (por exemplo, “Aja agora!” ou “Login suspeito detetado”) para desencadear ações impulsivas como clicar em links ou partilhar códigos de verificação.
Mecanismos Técnicos
Sender ID Spoofing: Os atacantes utilizam ferramentas ou scripts especializados para falsificar o número de origem ou o nome do remetente exibido no dispositivo do utilizador.
- Abuso de VoIP: Utilizar serviços de Voice over Internet Protocol (VoIP) para definir IDs de remetente arbitrários, permitindo que mensagens falsificadas apareçam dentro de conversas existentes.
- Exploração de SMS Gateway: Alugar, sequestrar ou conspirar com fornecedores de SMS gateway sem escrúpulos para enviar mensagens fraudulentas em massa que imitam fontes legítimas.
Como Proteger a Sua Conta WEEX
Ative Múltiplos Métodos de 2FA
A autenticação de dois fatores (2FA) adiciona uma camada crítica de proteção à conta, exigindo duas formas separadas de verificação de identidade. Combinar métodos como e-mail, SMS, Google Authenticator ou chaves de segurança de hardware melhora significativamente a segurança e a resiliência da conta.
Defina um Código Anti-Phishing
Uma vez ativado, todos os e-mails e SMS oficiais da WEEX (excluindo códigos de verificação) incluirão o seu código personalizado. As mensagens sem este código devem ser tratadas como suspeitas.
Ative a Confirmação de Endereço de Levantamento
Para mitigar riscos como o sequestro de tráfego ou a adulteração de endereços durante os levantamentos, lembre-se sempre de ativar a confirmação de endereço de levantamento antes que a transação seja processada.
Pratique uma Boa Higiene de Conta
- Instale software antivírus de confiança e descarregue aplicações apenas de fontes oficiais.
- Evite clicar em links enviados via SMS ou e-mails não solicitados.
- Utilize um dispositivo dedicado para contas sensíveis, sempre que possível.
- Evite concentrar ativos críticos — como o seu e-mail, cartão SIM e Google Authenticator — num único dispositivo para minimizar o risco em caso de perda ou comprometimento. Diversificar as suas medidas de segurança reduz os danos potenciais de ataques direcionados.
Conclusão
A tecnologia pode construir defesas fortes no campo da cibersegurança, mas a sua consciência e atenção permanecem a proteção final. Os burlões contam frequentemente com a criação de confusão e urgência para enganar as pessoas — manter-se informado ajuda-o a reconhecer estas armadilhas e a responder com sabedoria. Embora as plataformas ofereçam estruturas de segurança multicamadas, o seu próprio conhecimento dos riscos é a ferramenta mais poderosa. Cada pedaço de conhecimento que ganha sobre golpes torna-se um escudo extra para os seus ativos.
O conhecimento traz poder; a ação traz proteção. Estamos empenhados em fornecer continuamente recursos antifraude atualizados e alertas de risco para o manter informado. Sempre que verifica um detalhe ou faz uma escolha cautelosa, ajuda a bloquear os burlões. Vamos trabalhar juntos para fazer da segurança a nossa base comum.
Leitura Adicional
Este conteúdo é disponibilizado apenas para fins informativos gerais e não constitui aconselhamento financeiro, de investimento, jurídico ou fiscal. Quaisquer eventos, recompensas, promoções online ou informações relacionadas aqui mencionados não devem ser interpretados como uma recomendação, solicitação ou convite para comprar, vender, negociar ou realizar quaisquer outras operações com criptoativos. Os criptoativos são altamente voláteis e podem resultar em perdas. A disponibilidade dos serviços, produtos e eventos relacionados da WEEX pode variar consoante a região. O utilizador é responsável por garantir que a sua participação está em conformidade com a legislação e os regulamentos locais aplicáveis.
Também poderá gostar de
Preço de PROJECT CORTEX (XTX): porque é difícil confiar numa valorização de 15,8M% e numa capitalização de mercado de $6000M
Queda do preço do USOE: Porque caiu a United States Oil Exchange mais de 90% numa semana?

Notícias sobre a liquidação da Avalanche ligada à NYSE: por que subiu a AVAX e o que isso não prova

Plataformas de Copy Trading com Desempenho Verificado: Detete as Falsas

As 10 principais exchanges de derivados de criptomoedas do mundo por interesse em aberto
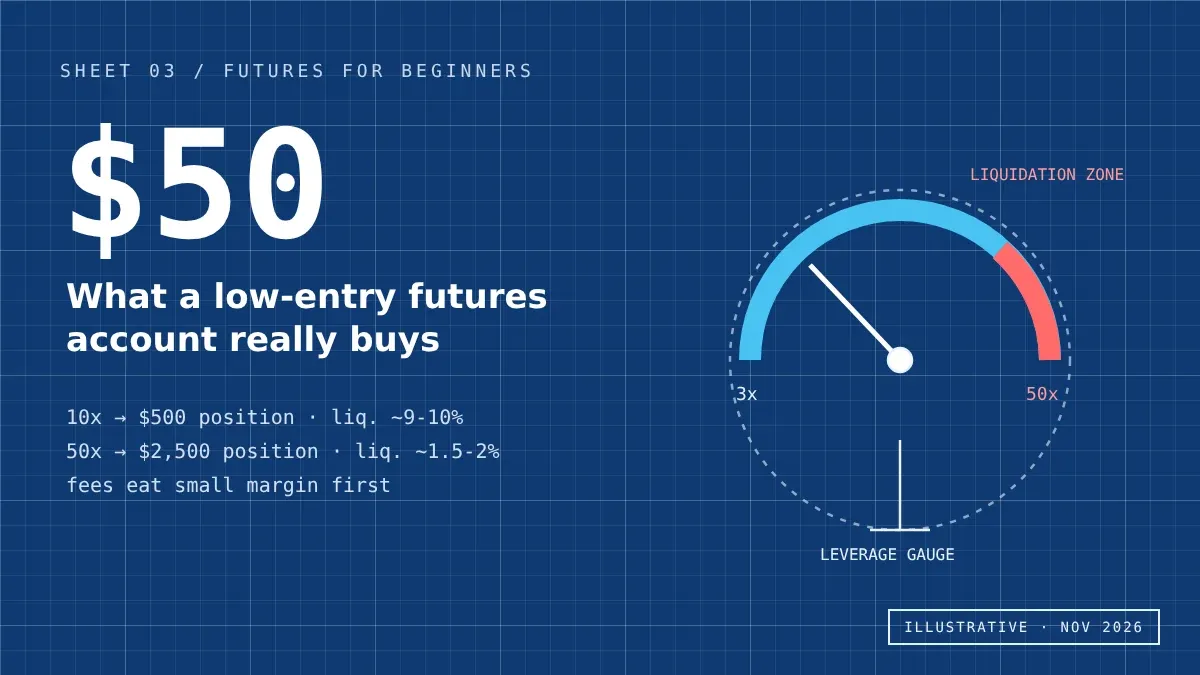
Exchanges de futuros para iniciantes com baixo valor de entrada: o que $50 realmente permite comprar

Reembolsos do Tesla Cybertruck: o que significa a paragem da linha para a TSLA
Plataformas de copy trading de criptomoedas fáceis de usar: 6 opções comparadas

Análise da WEEX: comissões mais recentes, funcionalidades, segurança e experiência de negociação

O que significa fazer staking de criptomoedas? Staking na WEEX explicado

Consequências das eleições intercalares para as criptomoedas: $170M gastos e derrotas em disputas decisivas

Rumores de caso amoroso de Jensen Huang: o que diz o relatório sobre Alice Huang

Preço do token USOR: porque caiu a memecoin do petróleo 99% desde o pico

Preço do token XLM hoje: porque é importante a votação Bell da Stellar de 23 de novembro

Encerramento da FreeBitco.in: levantamentos congelados e o que os utilizadores podem fazer

Como fazer staking de Solana: exchange vs carteira, recompensas e levantamento do staking

O que é GM na BSC? GREEN MORNING dispara mais de 400% após alegado episódio de memes entre Musk e CZ

Atualização NU7 da Zcash: blocos de 25 segundos, mesma oferta de 21M ZEC
Acordo Hyperliquid-ICE: o que significam os contratos perpétuos dos EUA para os detentores de HYPE

Ripple National Trust Bank: O que significa a aprovação da OCC para o XRP

Porque está o Bitcoin em queda hoje? Explicação da descida do BTC até $76K
Ataque à Binance explicado: o que significa para os utilizadores o roubo de $6300M

CC spot vs futuros na WEEX: negociar o risco das notícias da SEC sobre Canton

Como comprar USOE? O que implica o acesso a uma DEX, que riscos de carteira e contrato se aplicam e o que exigiria uma listagem numa exchange

USOE é legítimo? O que o site afirma, o que fontes independentes apuraram e o que continua por esclarecer

Rendimento passivo em criptomoedas: quanto rende $1000 em cada produto WEEX

NEAR Protocol HSP-029: emissão máxima cai de 2,5% para 1,6%, mas quando entra em vigor?

O que é USOE (United States Oil Exchange)? Alegações, verificação do contrato e riscos de liquidez

Preço do BTC acima de $78 000 após as eleições intercalares dos EUA: o que está confirmado, o que mexeu e o que verificar a seguir

Airdrop da StandX: reclame os seus DUSD e resgate-os antes de 31/01
Preço de PROJECT CORTEX (XTX): porque é difícil confiar numa valorização de 15,8M% e numa capitalização de mercado de $6000M
Queda do preço do USOE: Porque caiu a United States Oil Exchange mais de 90% numa semana?
Notícias sobre a liquidação da Avalanche ligada à NYSE: por que subiu a AVAX e o que isso não prova
Plataformas de Copy Trading com Desempenho Verificado: Detete as Falsas
As 10 principais exchanges de derivados de criptomoedas do mundo por interesse em aberto
Exchanges de futuros para iniciantes com baixo valor de entrada: o que $50 realmente permite comprar


